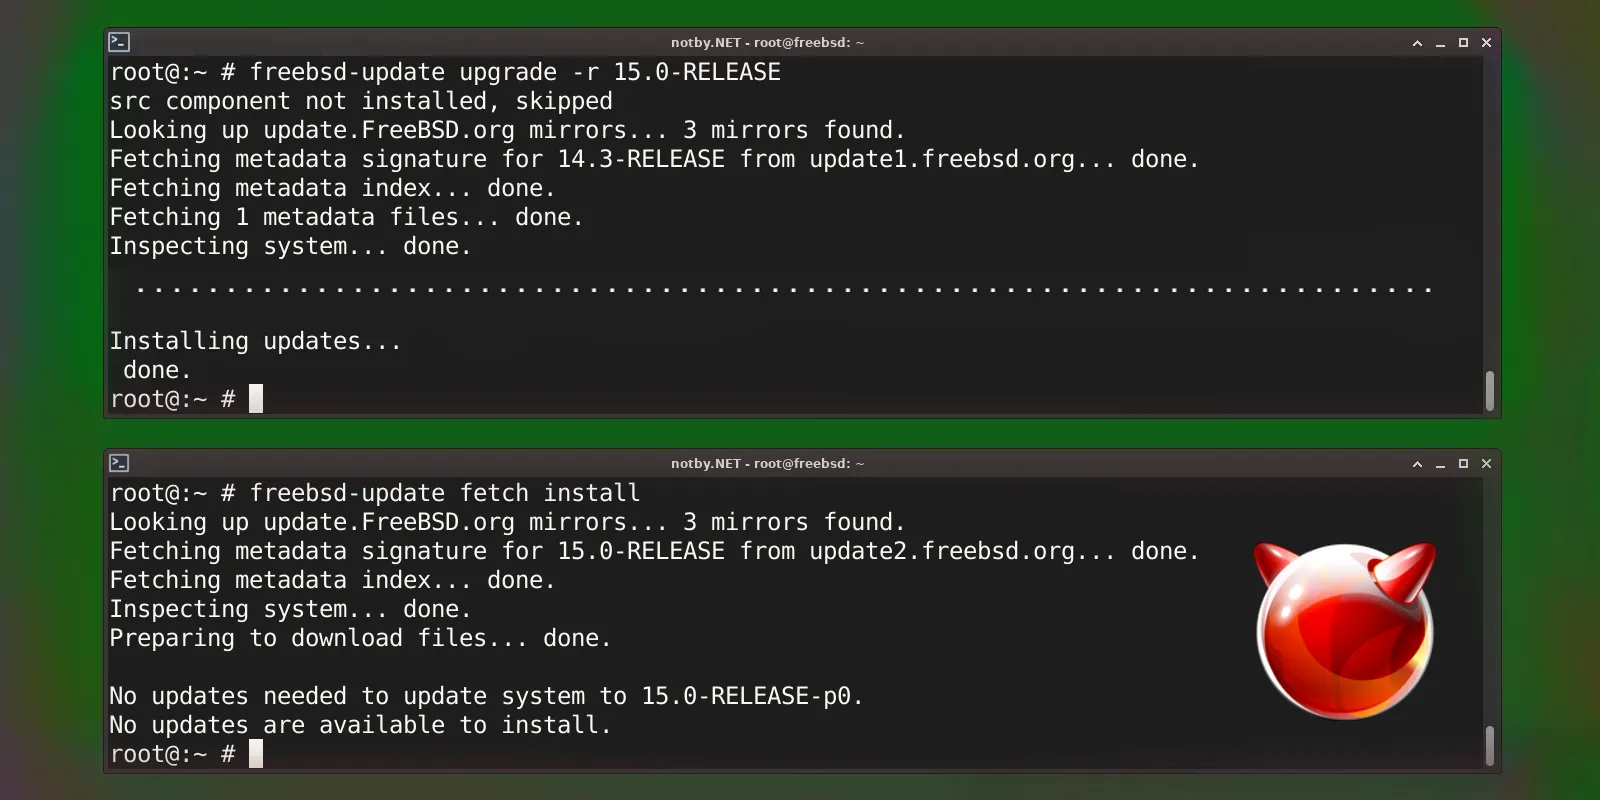
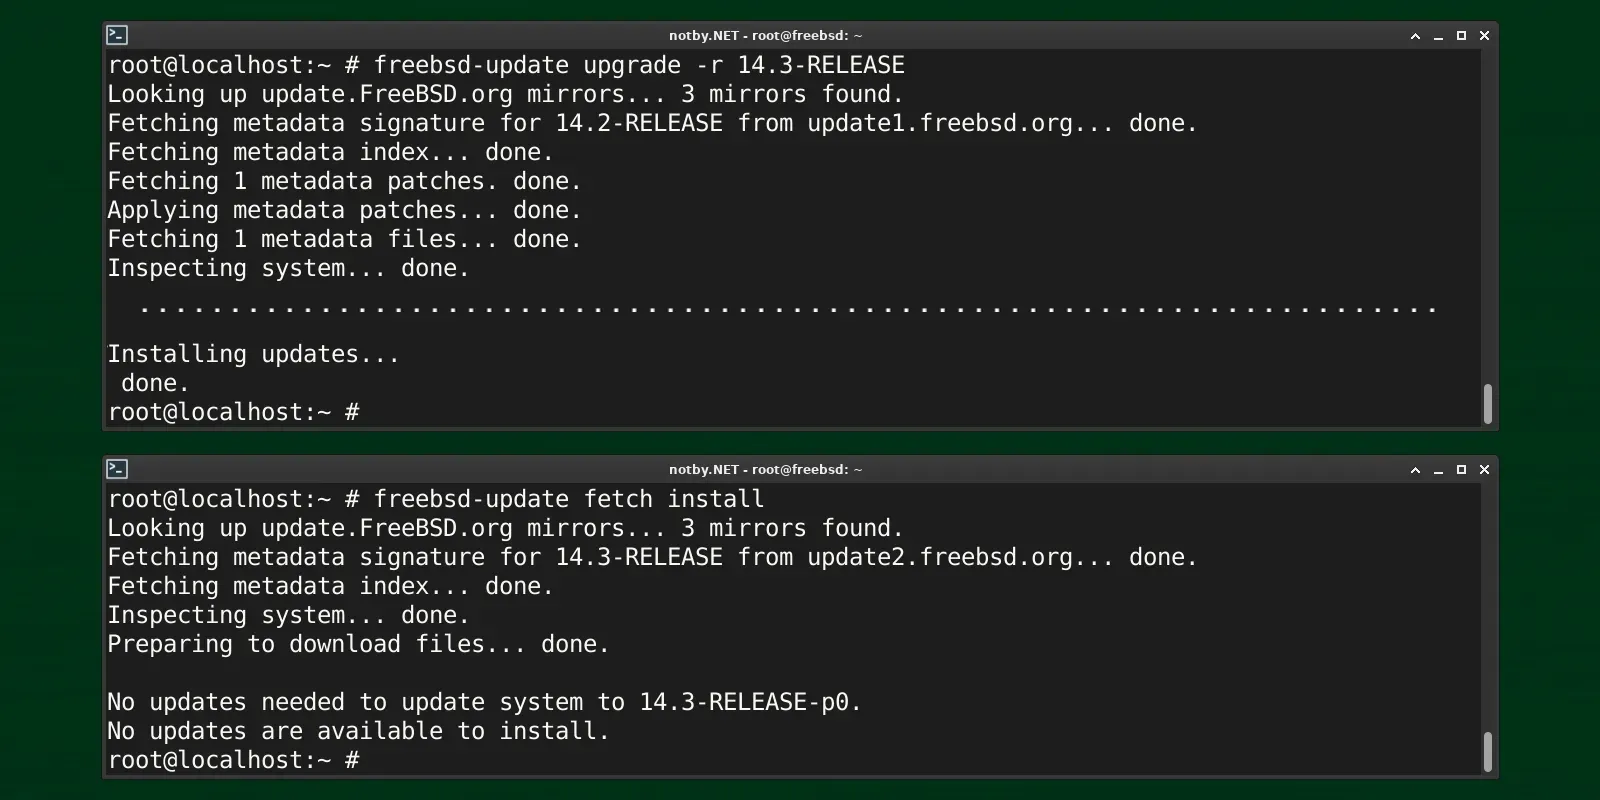
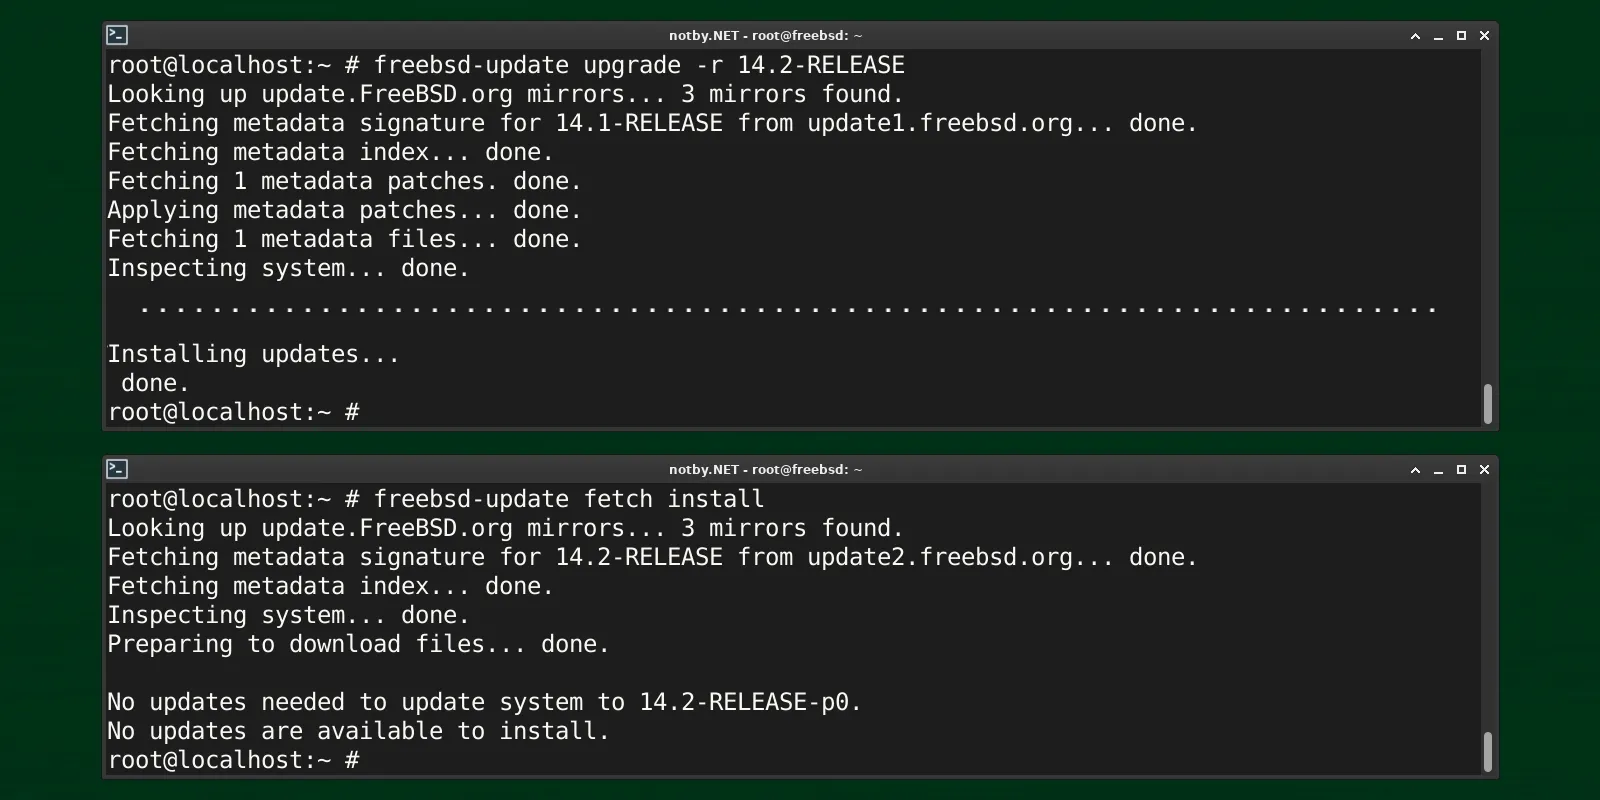
В декабре 2025 года вышла в релиз новая версии FreeBSD 15. На текущий момент у меня FreeBSD 14.3 и я не хочу затягивать с обновлением до последней версии. Обновление с FreeBSD 13.4 происходит аналогично. Приступаем к обновлению до версии FreeBSD 15.
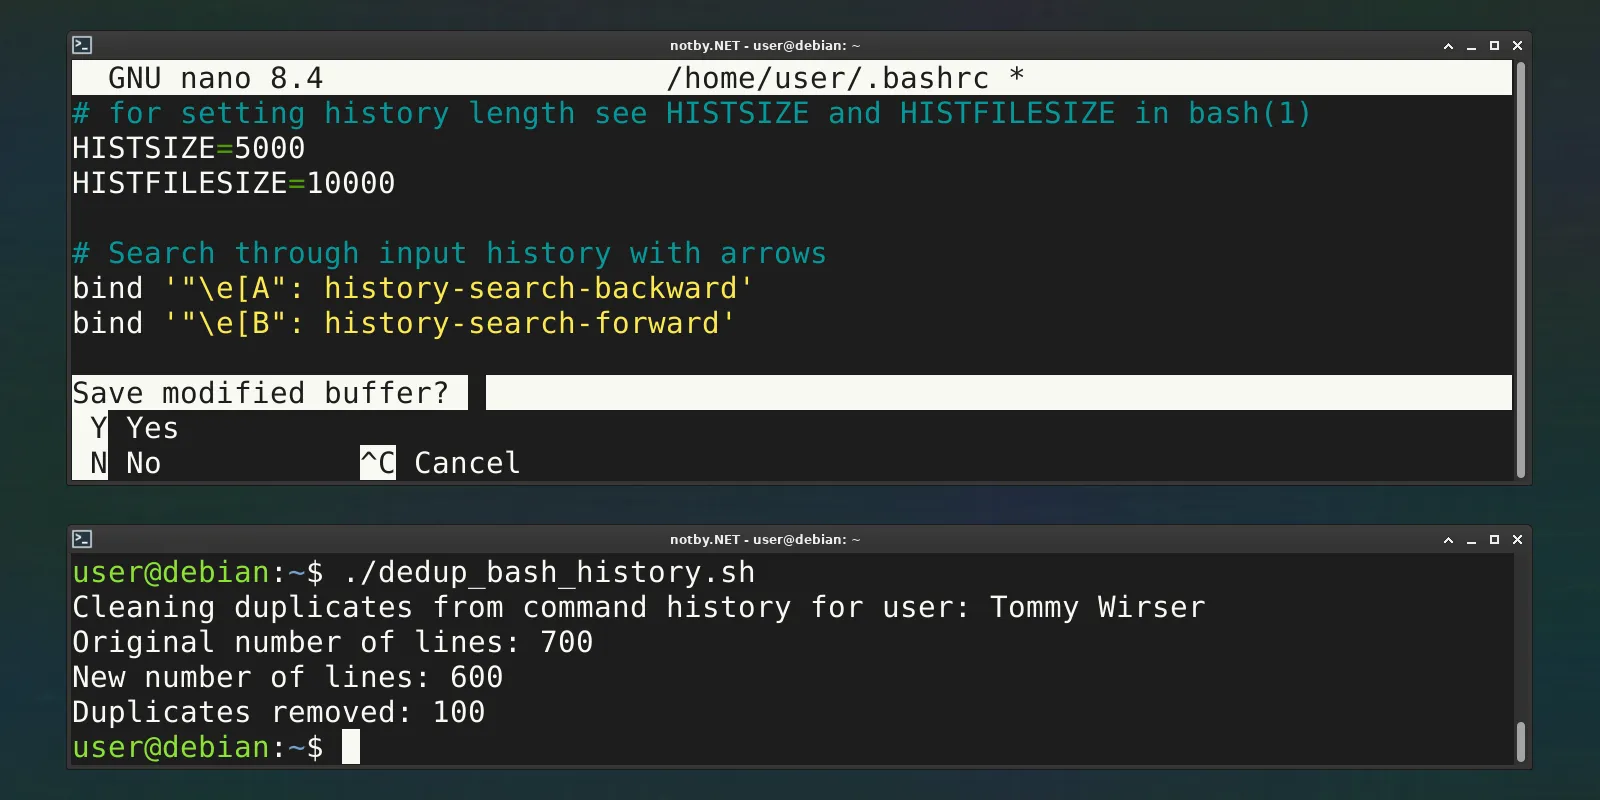
Во многих дистрибутивах Linux в терминале и скриптах используется Bash по умолчанию. В статье я рассмотрю улучшения Bash, которые я использую для повседневной работы. По ходу моей деградации и развития статья может дорасти до новых фишек, если меня что-то зацепит или кто-то подкинет идею.
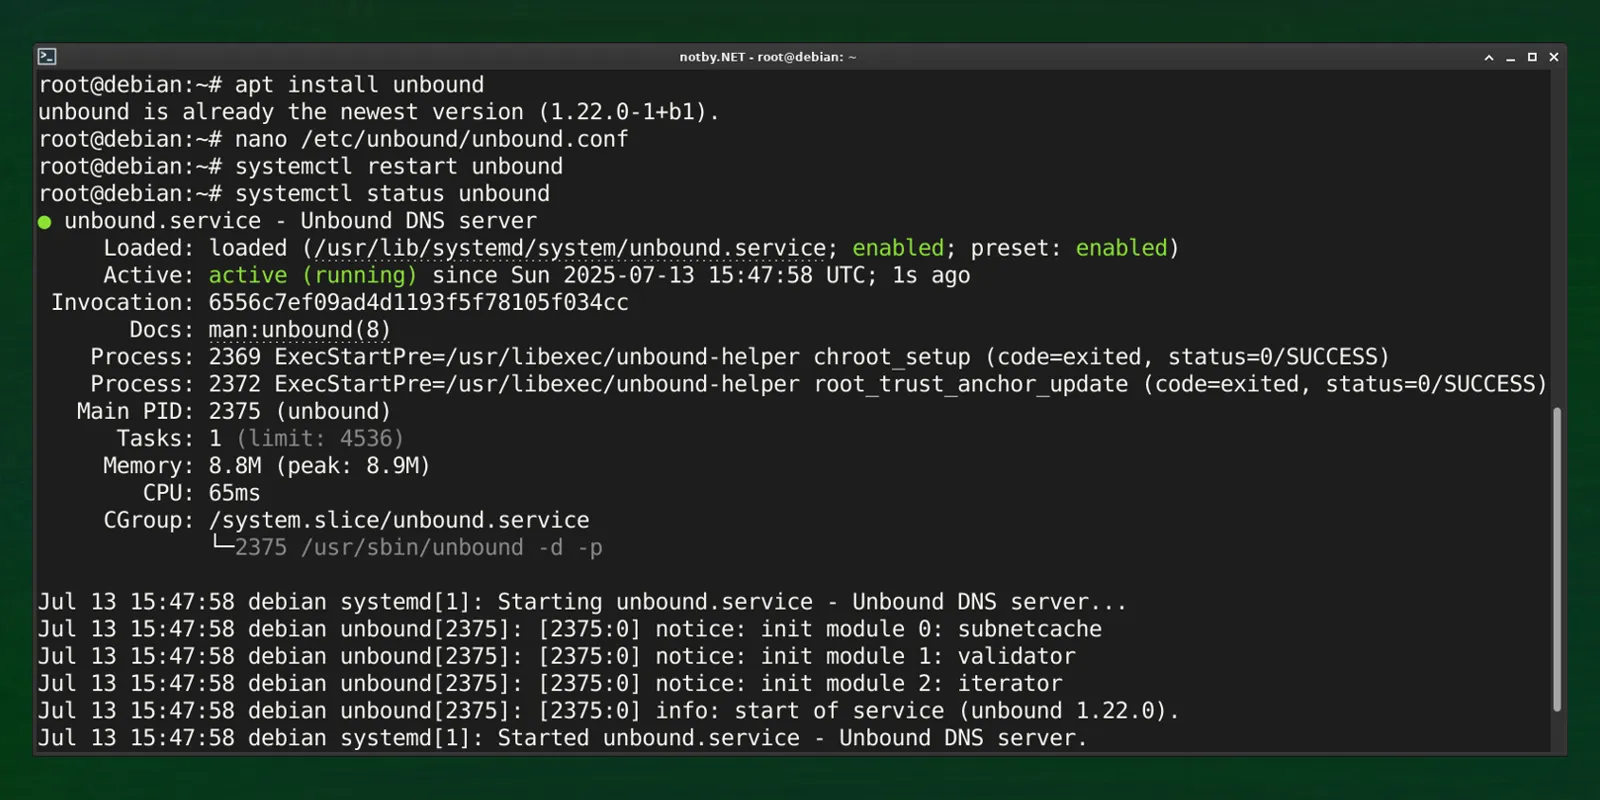
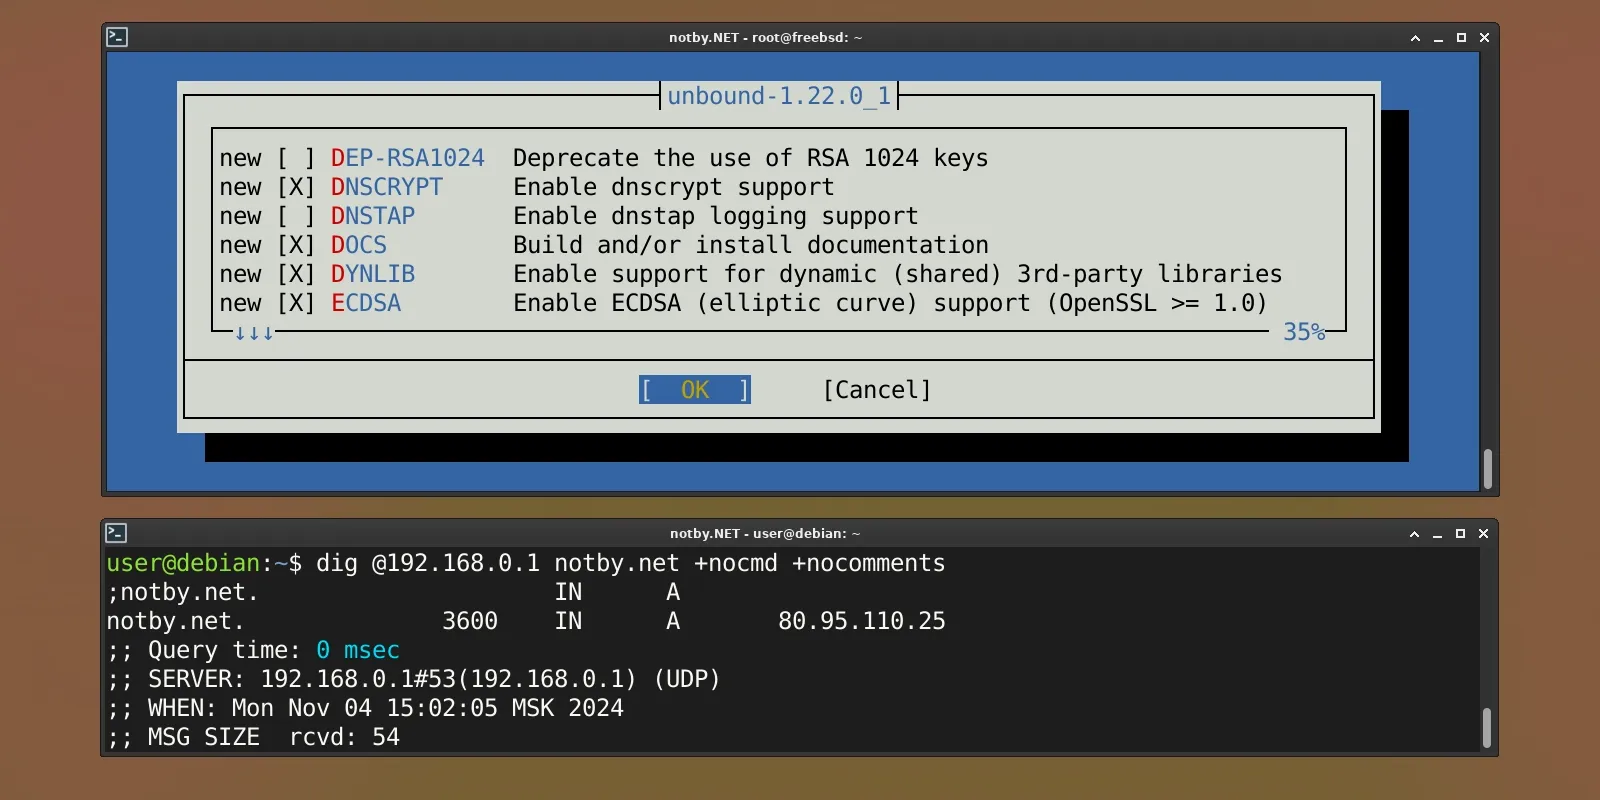
Собственный DNS-сервер для локальной сети или VPN-сервера в режиме переадресации запросов на публичный DNS через защищённый протокол DoT (DNS-over-TLS) эффективно кэширует запросы, сокращает их количество и блокирует рекламные домены. Это повышает безопасность пользователей локальной сети и самого сервера.
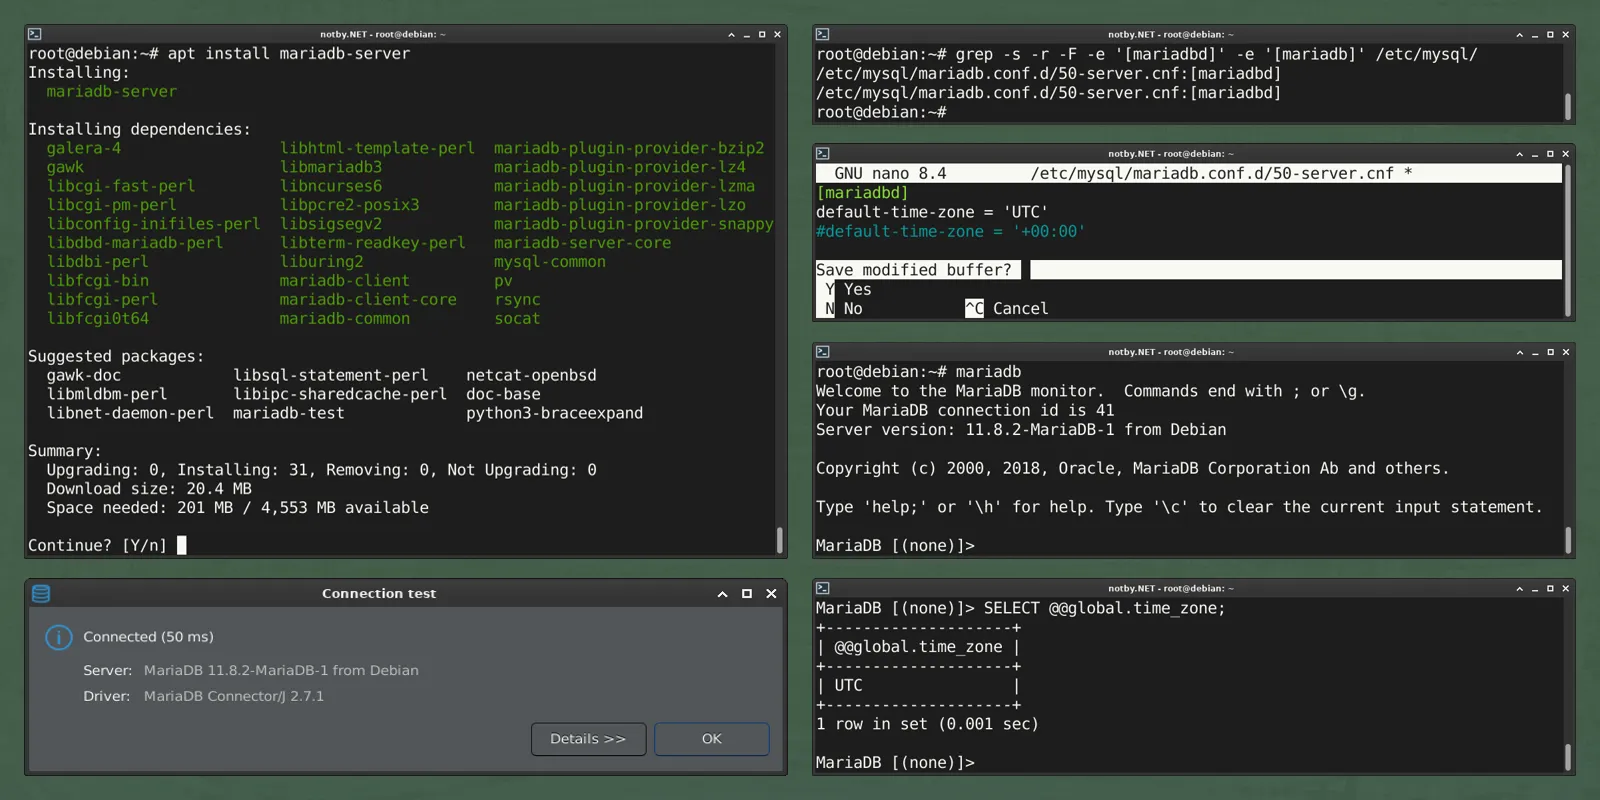
В качестве базы данных веб-сервера будет использоватся MariaDB последней стабильной версии. MariaDB это база данных которая отделилась от MySQL с сохранением совместимости по API, командам и библиотекам MySQL. Будет показан подробный процесс установки и начальной настройки сервера MariaDB 11.8 на примере Debian 13 (Trixie), аналогично происходит в Ubuntu 22.04 и схожих Linux дистрибутивах.
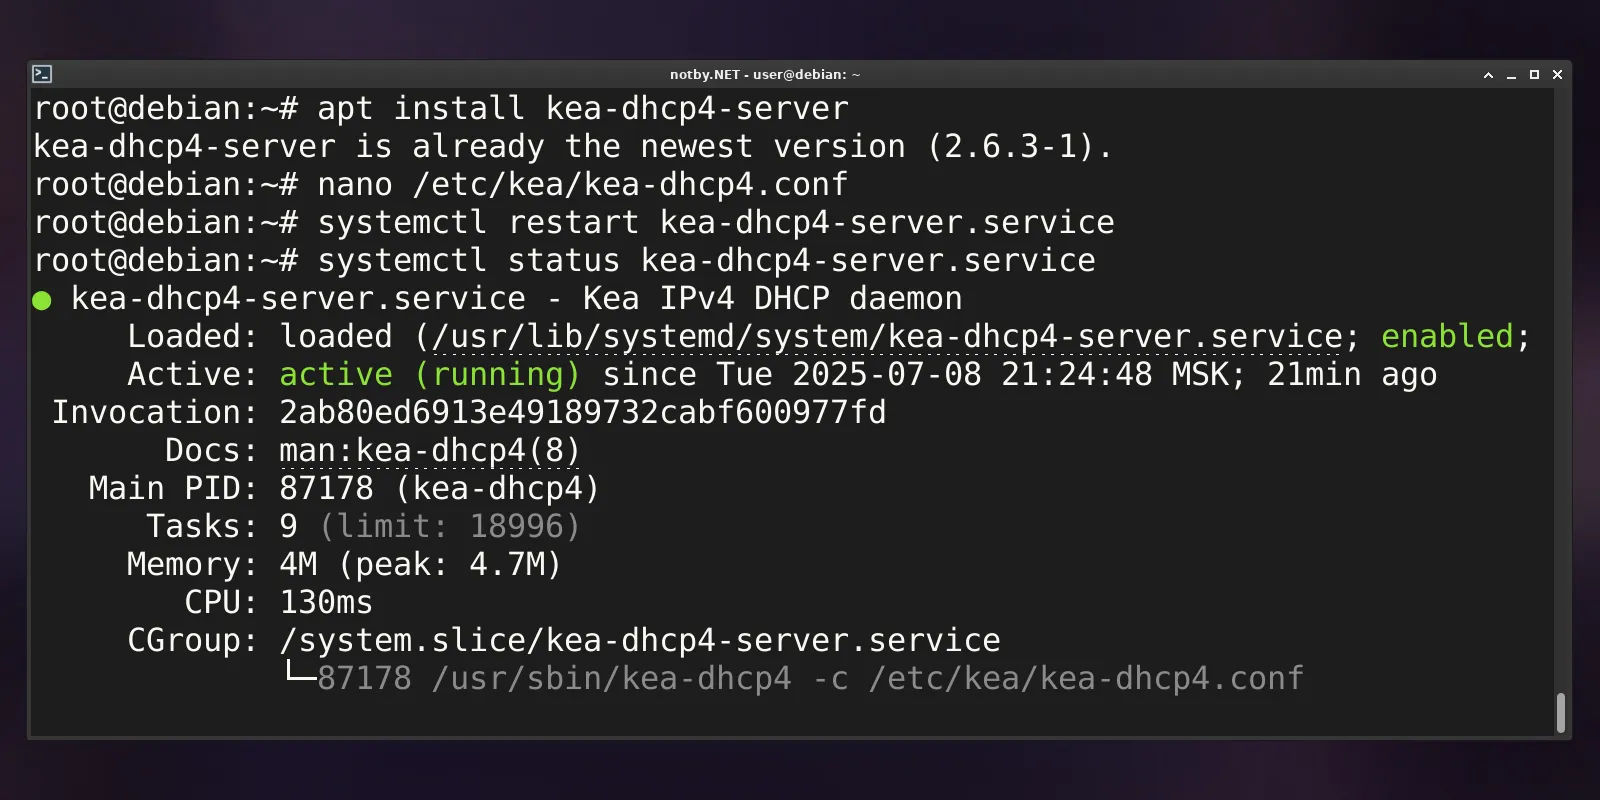
Протокол DHCP используется для автоматического получения параметров сетевого интерфейса, таких как IP-адрес, маска подсети, шлюз, адреса DNS. В качестве DHCP-сервера будет использован Kea DHCP. В статье будет показана его настройка для выдачи IP-адресов из пула IPv4 и статических IP-адресов от MAC-адресов устройств.
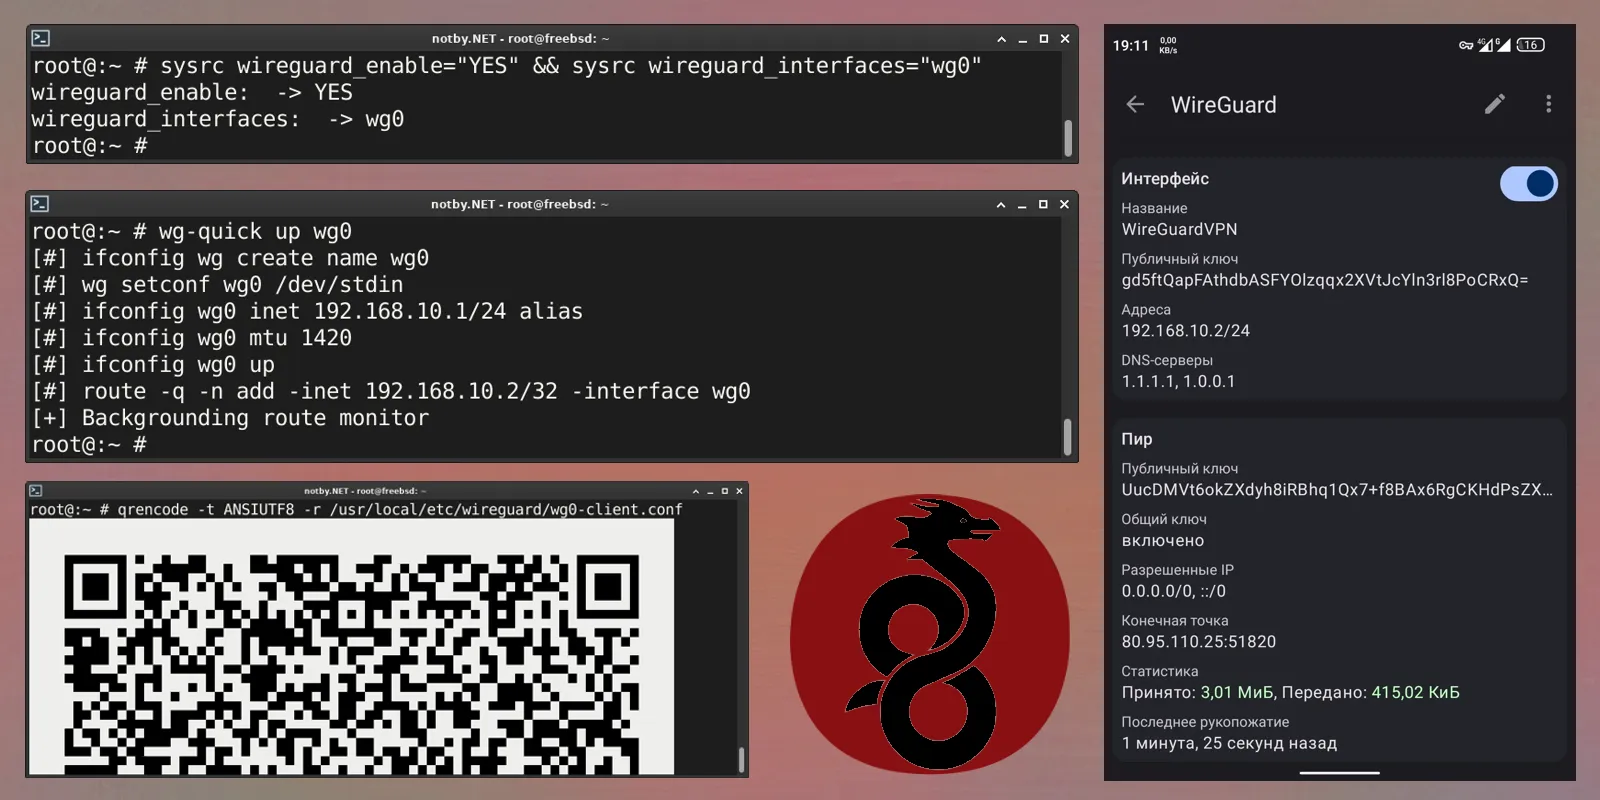
VPN надёжно шифрует трафик, оберегая данные в публичных Wi-Fi, при сомнительных провайдерах или когда хочется больше анонимности и безопасности в сети. Сервер для VPN может быть куплен у провайдера VDS или можно использовать домашний сервер с внешним IP адресом. В статье разберём WireGuard — лёгкий, шустрый, открытый и безопасный VPN-протокол.
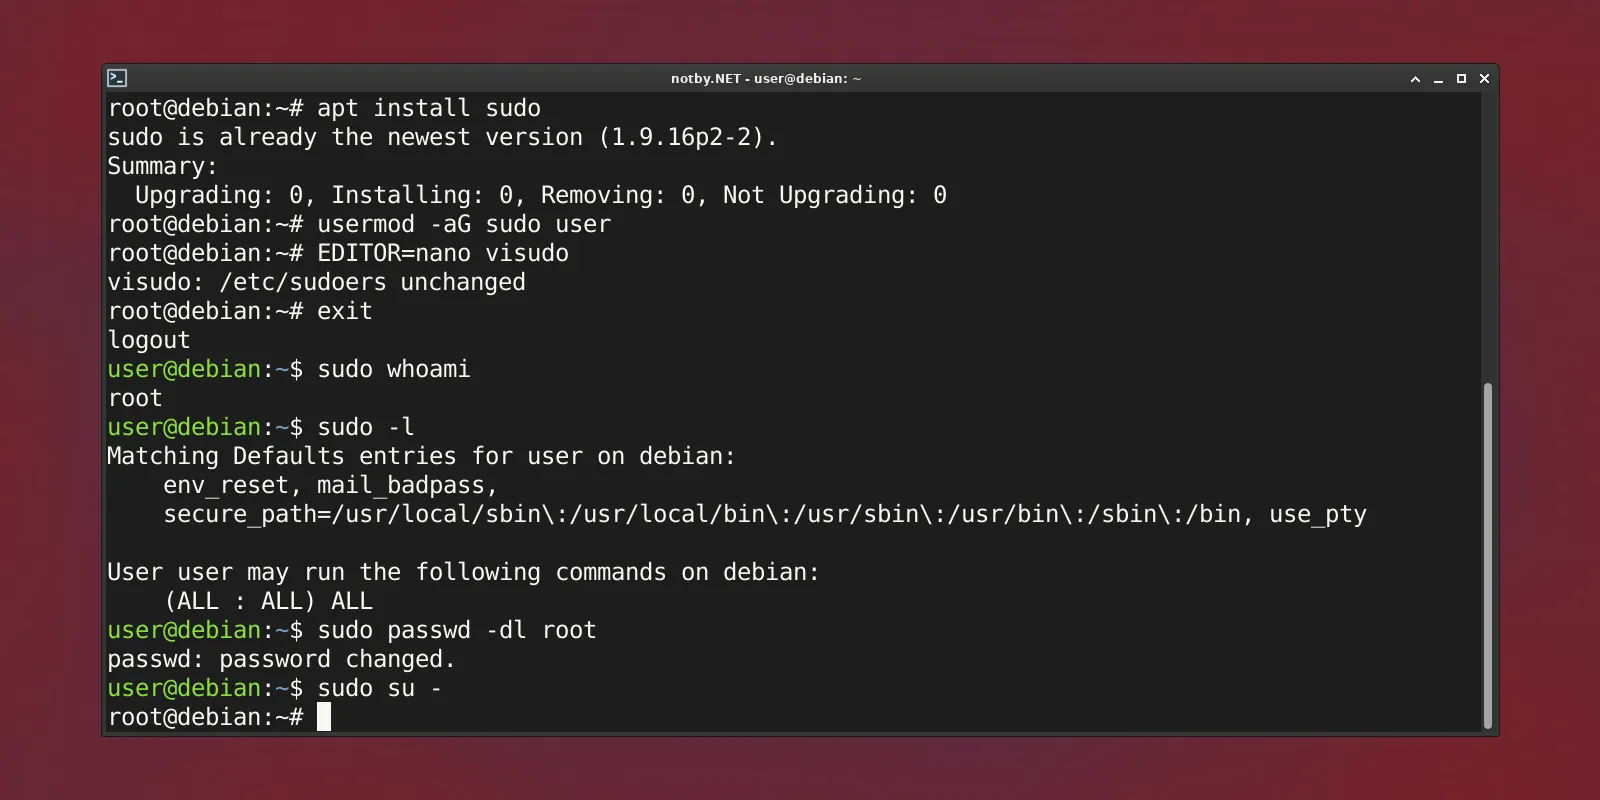
Одним из важных шагов для повышения безопасности является отказ от прямого использования учетной записи root и переход на использование команды sudo. В Debian при установке, если указать пароль для root-пользователя, то обычный пользователь не будет добавлен в группу sudo. В других дистрибутивах возможно похожее поведение. В статье будет показан полный переход на sudo с блокировкой учетной записи root.
10 июня 2025 года вышла FreeBSD 14.3, и я решил обновиться с FreeBSD 14.2. Обновление в пределах одной ветки FreeBSD проходит проще и быстрее, поскольку нет необходимости переустанавливать приложения и сервисы. Начинаем процесс обновления до FreeBSD 14.3.
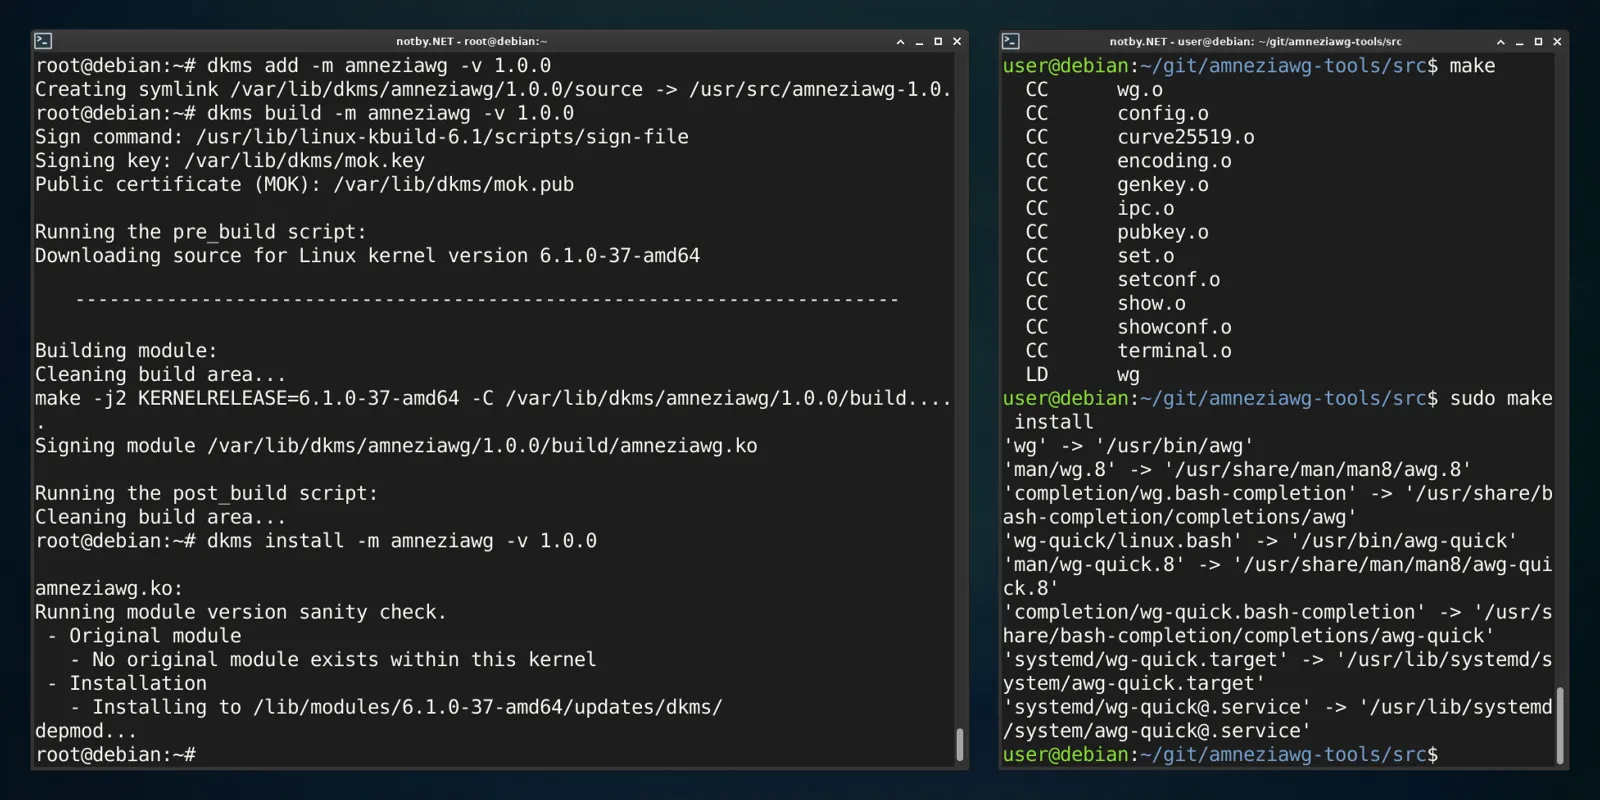
AmneziaWG состоит из двух частей: модуля ядра Linux, утилит awg и awg-quick для управления туннелями. В официальном репозитории Debian отсутствует AmneziaWG. Для установки можно использовать сторонний репозиторий ppa, но я покажу в статье полностью ручной процесс сборки. Это даст контроль и безопасность, ведь неизвестно, собран ли в репозитории пакет из исходного кода с github'а или нет.
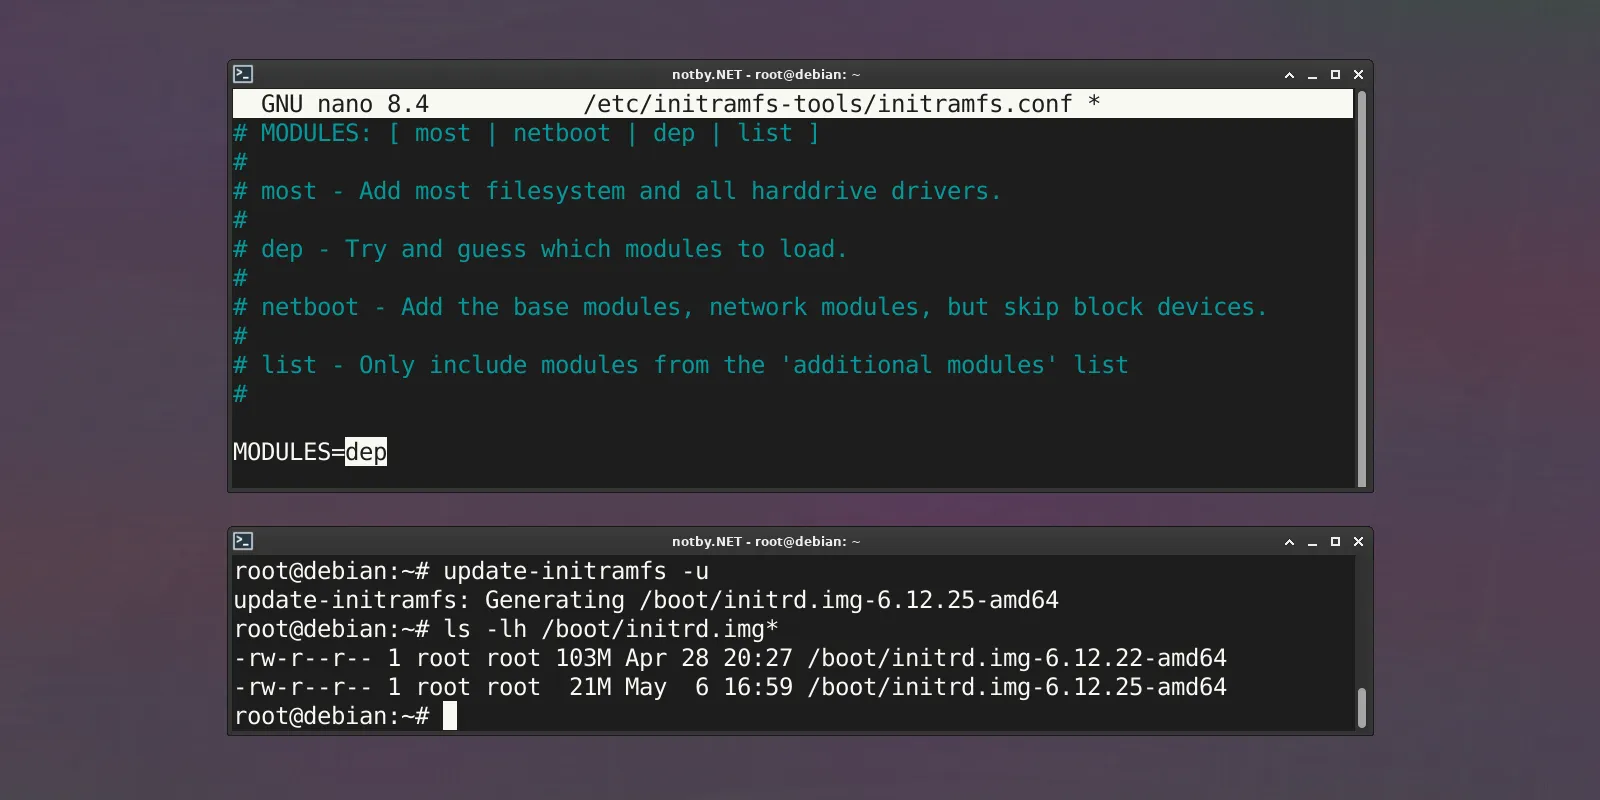
Перед загрузкой операционной системы Linux происходит загрузка образа initramfs (Initial RAM File System) в оперативную память. Этот образ содержит драйверы, утилиты и скрипты, необходимые для подключения корневого раздела и начальной загрузки операционной системы. Обычно initramfs включает универсальный набор модулей и драйверов, чтобы загружаться на любом компьютере.
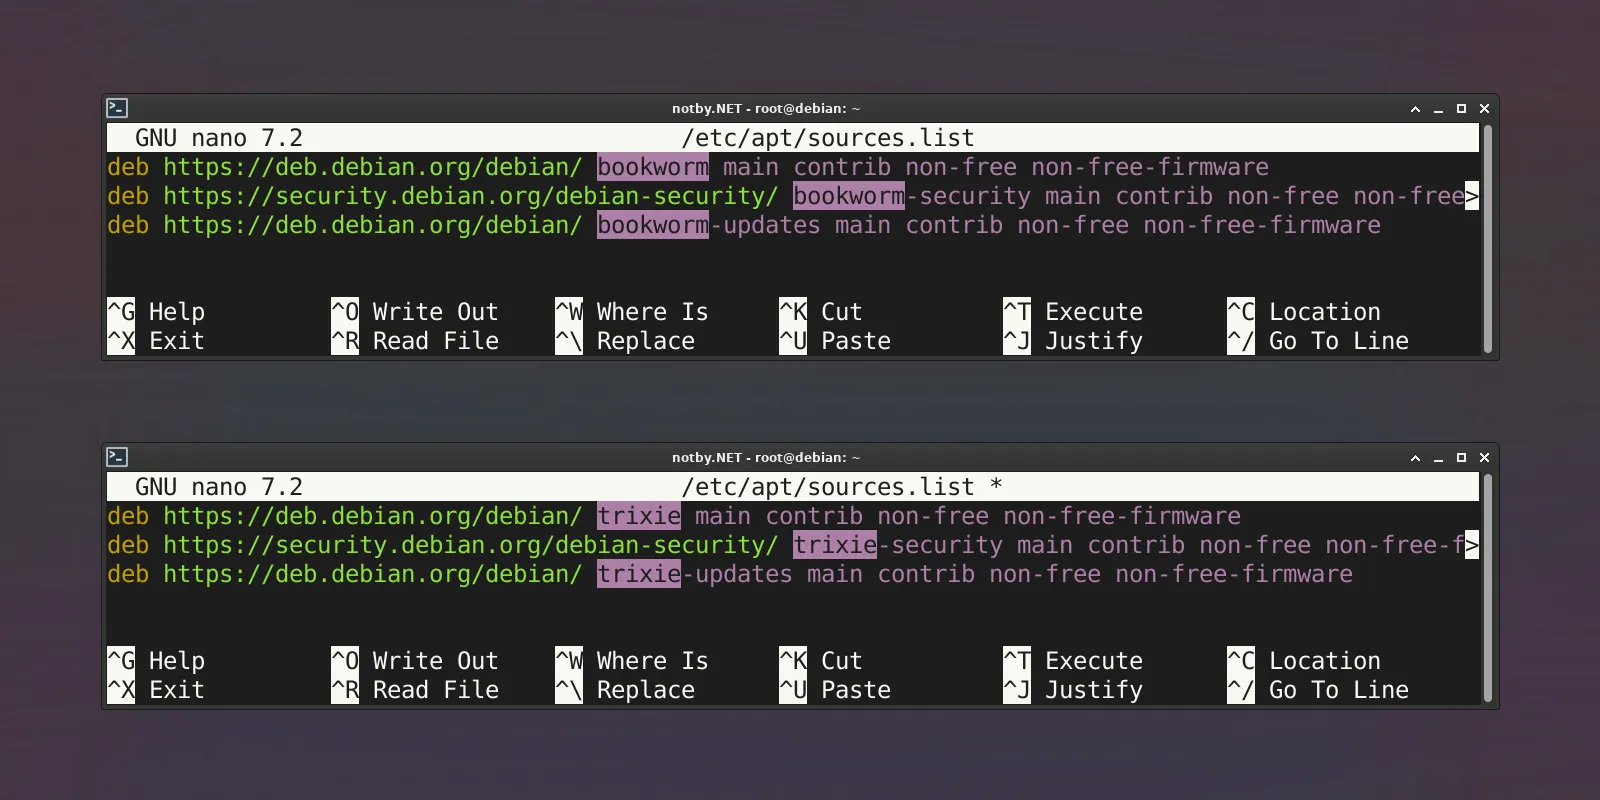
Стабильная версия Debian 12 Bookworm вышла 10 июня 2023 года. У меня получилось ситуация, что в “стабильных” версиях программного обеспечения ,по мнению разработчиков Debian, отсутствовал необходимый мне функционал, который был добавлен в новых версиях программ. Необходимые новые версии ПО доступны в тестовой версии Debian 13 Trixie. Примерное время смены между версиями 2 года, то есть Trixie должна стать стабильной версией где-то летом 2025 года.
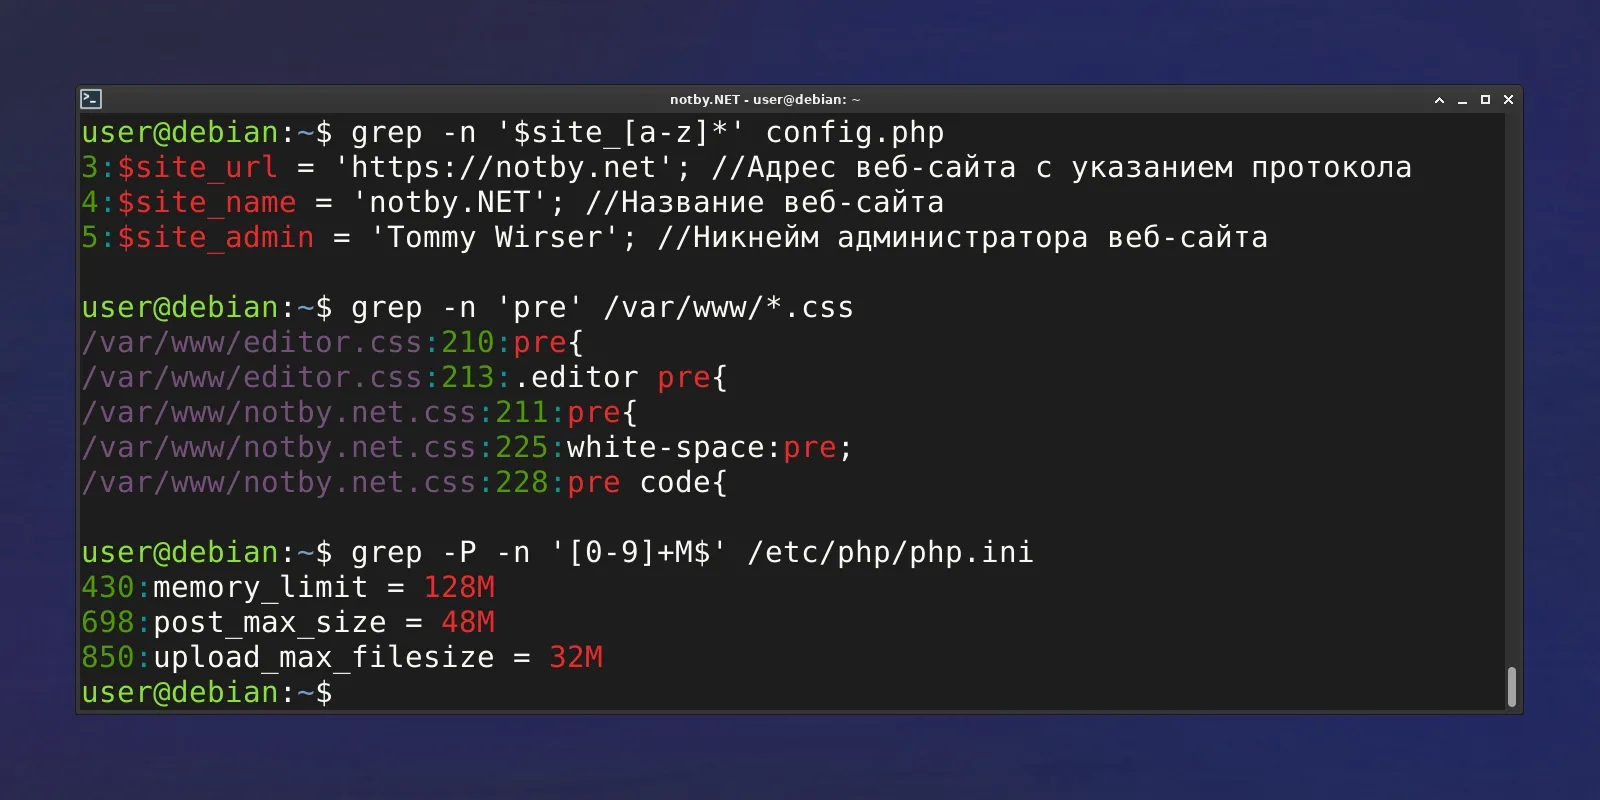
При работе бывает возникает необходимость находить текст внутри файлов, будь то для анализа логов, чтения конфигурационных файлов или поиска переменной внутри файлов сайта или приложения. В операционных системах Linux или FreeBSD для этой задачи доступно несколько утилит, одной из самых популярных среди них является утилита grep. Она предназначена для поиска текста внутри файлов на основе регулярных выражений или фильтрации вывода команд.
03 декабря 2024 года была выпущена FreeBSD 14.2 и я решил сразу обновится до нее с FreeBSD 14.1. Обновление внутри одной ветки FreeBSD происходит быстрее и проще, так как не нужно переустанавливать все приложения и сервисы. Приступаем к обновлению до версии FreeBSD 14.2.
Использовать собственный DNS сервер для локальной сети или своего VPN сервера в режиме переадресации запросов на публичный DNS сервер через защищенный протокол DoT (DNS-over-TLS) полезно и эффективно для кэширования запросов и сокращения их количества, блокировки рекламных доменов, повышения безопасности и защищенности пользователей внутри локальной сети и самого DNS сервера. Для всех этих задач идеально подойдет DNS сервер Unbound.
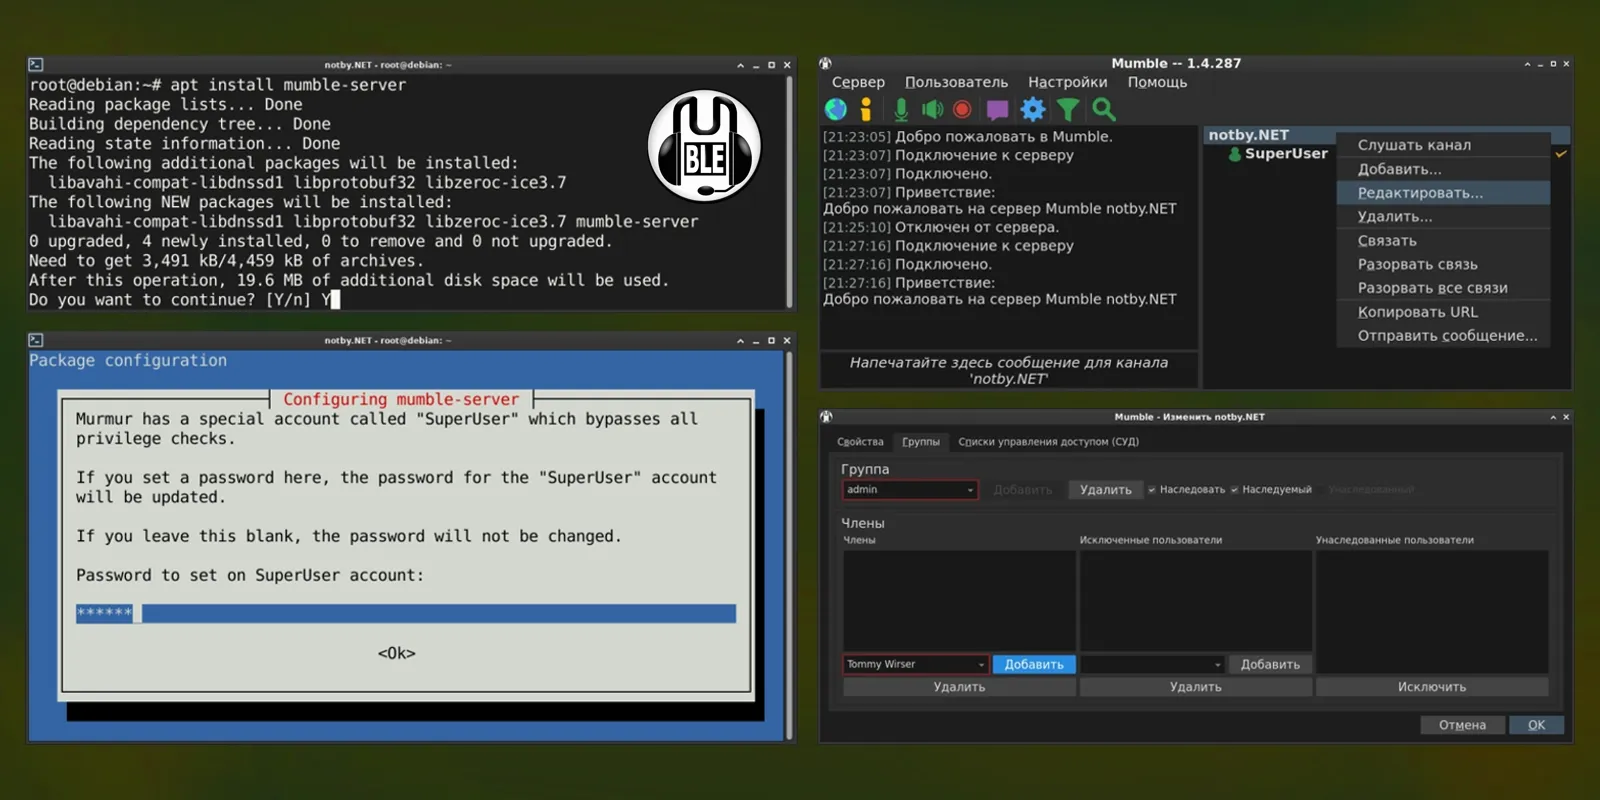
Программа голосового общения Mumble бесплатная и с открытым исходным кодом. Mumble server ранее назывался murmur и он не имеет ограничений на количество подключённых пользователей, как в случае с бесплатной версией TeamSpeak. При общении через Mumble все данные шифруются и используется защищённое соединение. В статье показана установка и конфигурация Mumble сервера в операционных системах Debian / Ubuntu.
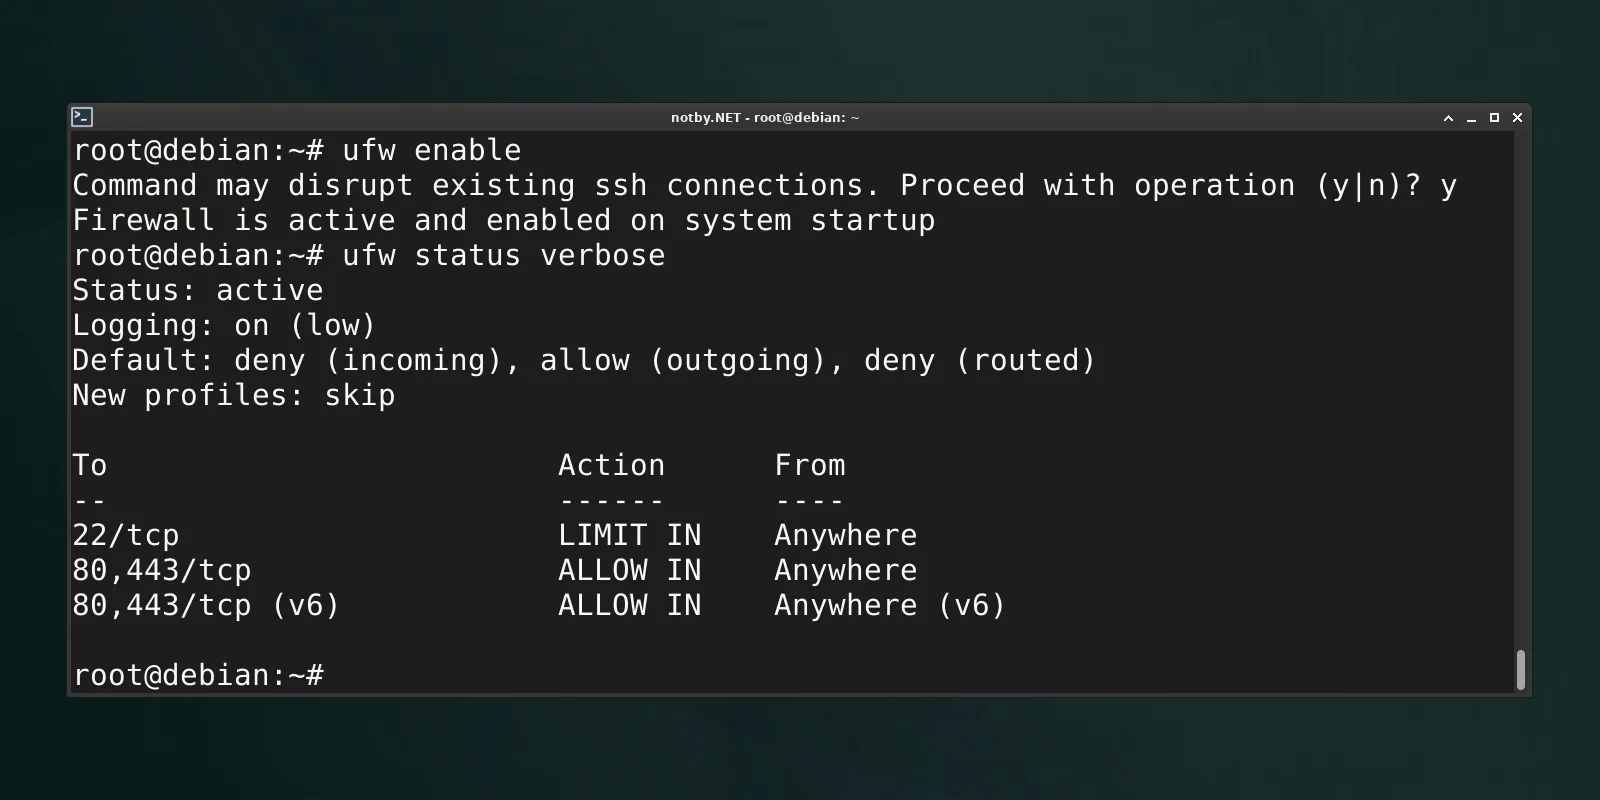
В ядро Linux уже встроен межсетевой экран (Firewall) netfilter. Для управления им используются утилиты iptables, nftables и самая последняя разработанная ufw (Uncomplicated Firewall). Название утилиты переводится как “незамысловатый файрвол”, таким он и является. Утилиты ufw полностью достаточно, чтобы настроить защиту для своего компьютера и сервера, открыть порт или заблокировать определенный IP-адрес.
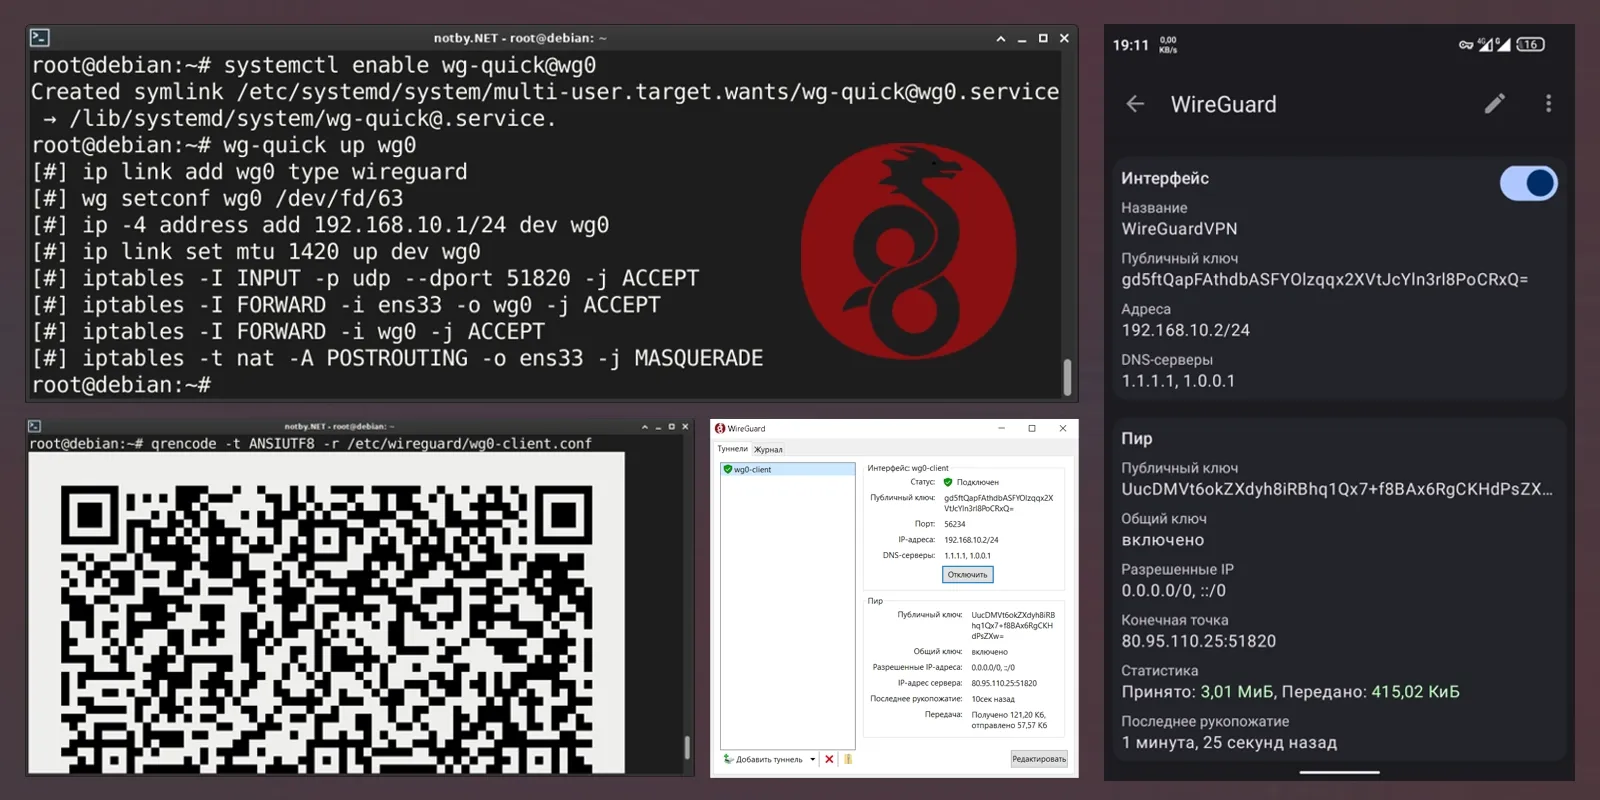
Когда необходимо защитить личные данные при подключении через публичную Wi-Fi сеть, небезопасного интернет провайдера или повысить свою “анонимность” и безопасность в интернете, необходимо использовать VPN для шифрования трафика. VPN также очень удобно использовать, чтобы избавится от частой капчи и всегда заходить с одного IP-адреса из любого места. В качестве VPN сервера и клиента в статье будет рассмотрен WireGuard. Это очень легкий, быстрый, открытый и безопасный VPN протокол.
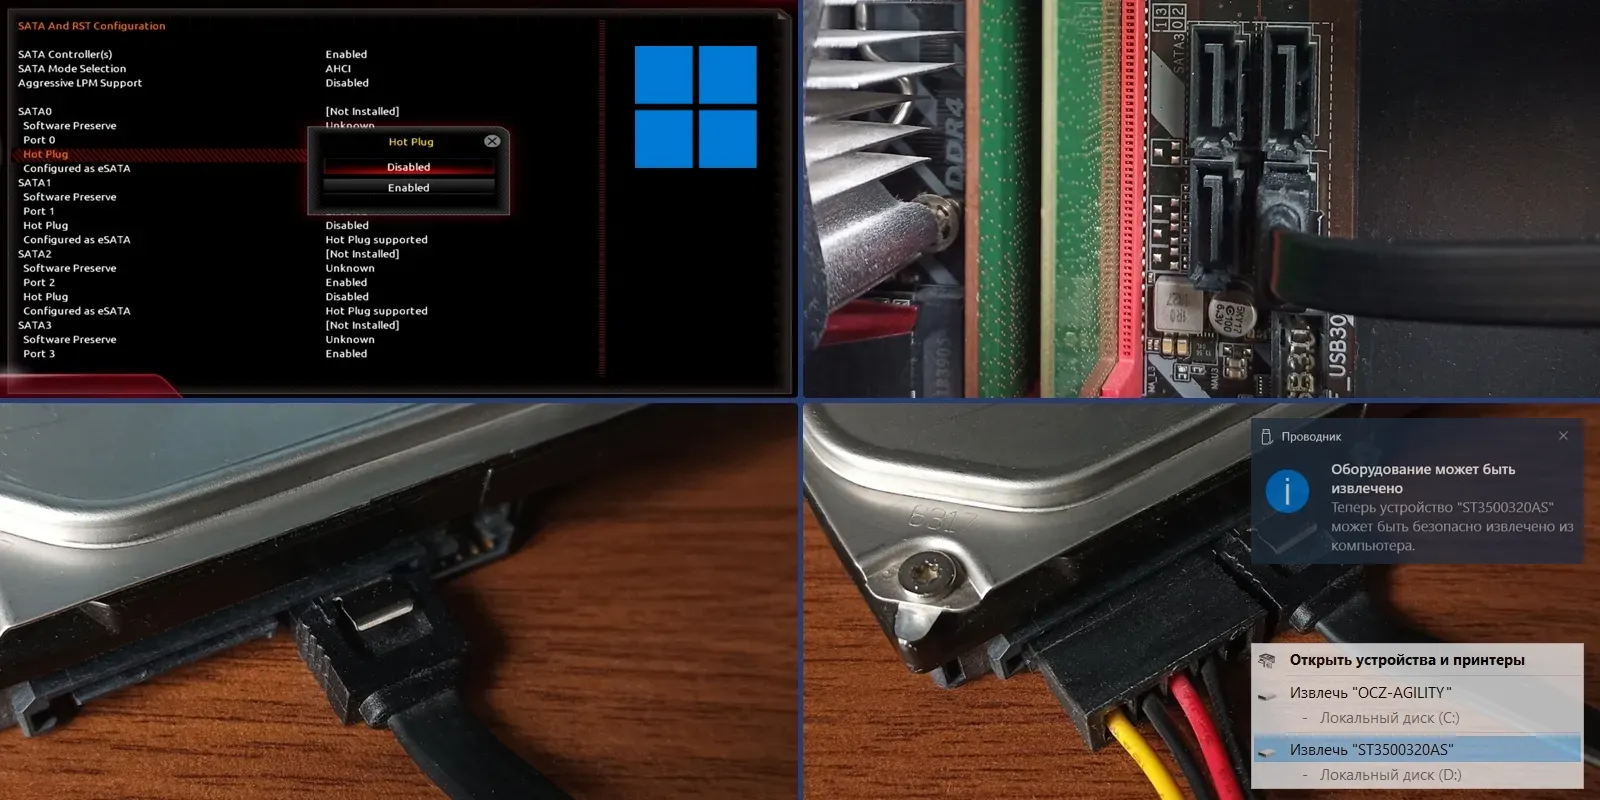
Интерфейс SATA позволяет подключать жесткие диски, твердотельные накопители и другие устройства на горячую, если в настройках материнской платы включить необходимый параметр. Операционные системы Windows 10 и выше точно поддерживают автоматическое определение подключенных SATA устройств. Это удобно когда необходимо: часто подключать диски, системный блок находится на столе, переходника SATA ⇒ USB нет. При подключении напрямую через интерфейс SATA, скорость будет выше, нежели через переходник.
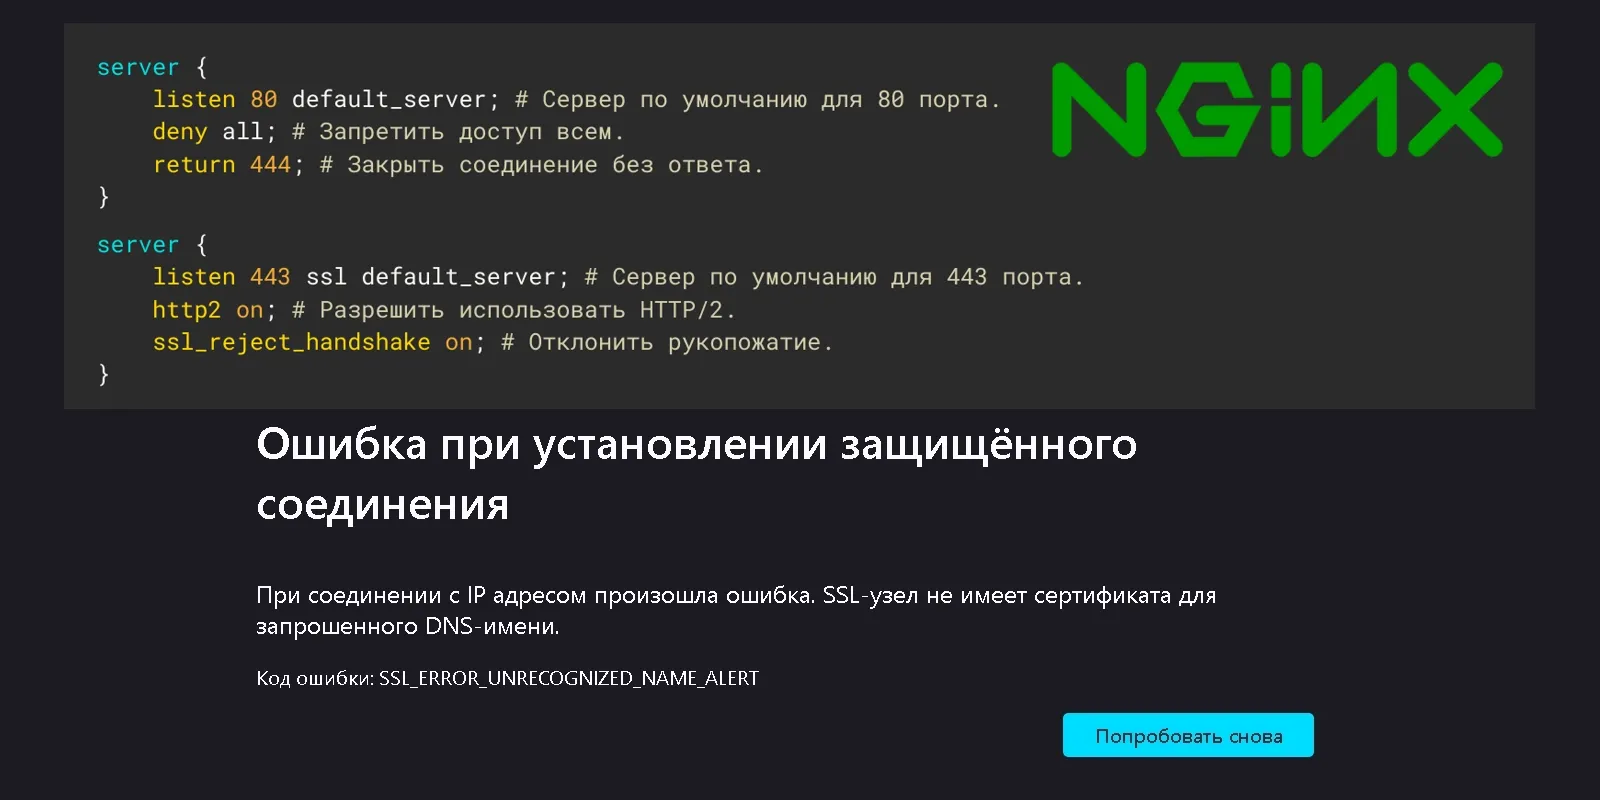
В некоторых случаях возможность доступа к веб-серверу напрямую через IP адрес является серьезной уязвимостью. Необходимо повысить приватность и безопасность веб-сервера nginx, чтобы когда пользователь или бот зайдет по IP адресу через HTTP или HTTPS, то там не будет никакой полезной информации и будет выведена ошибка или соединение вовсе будет закрыто.
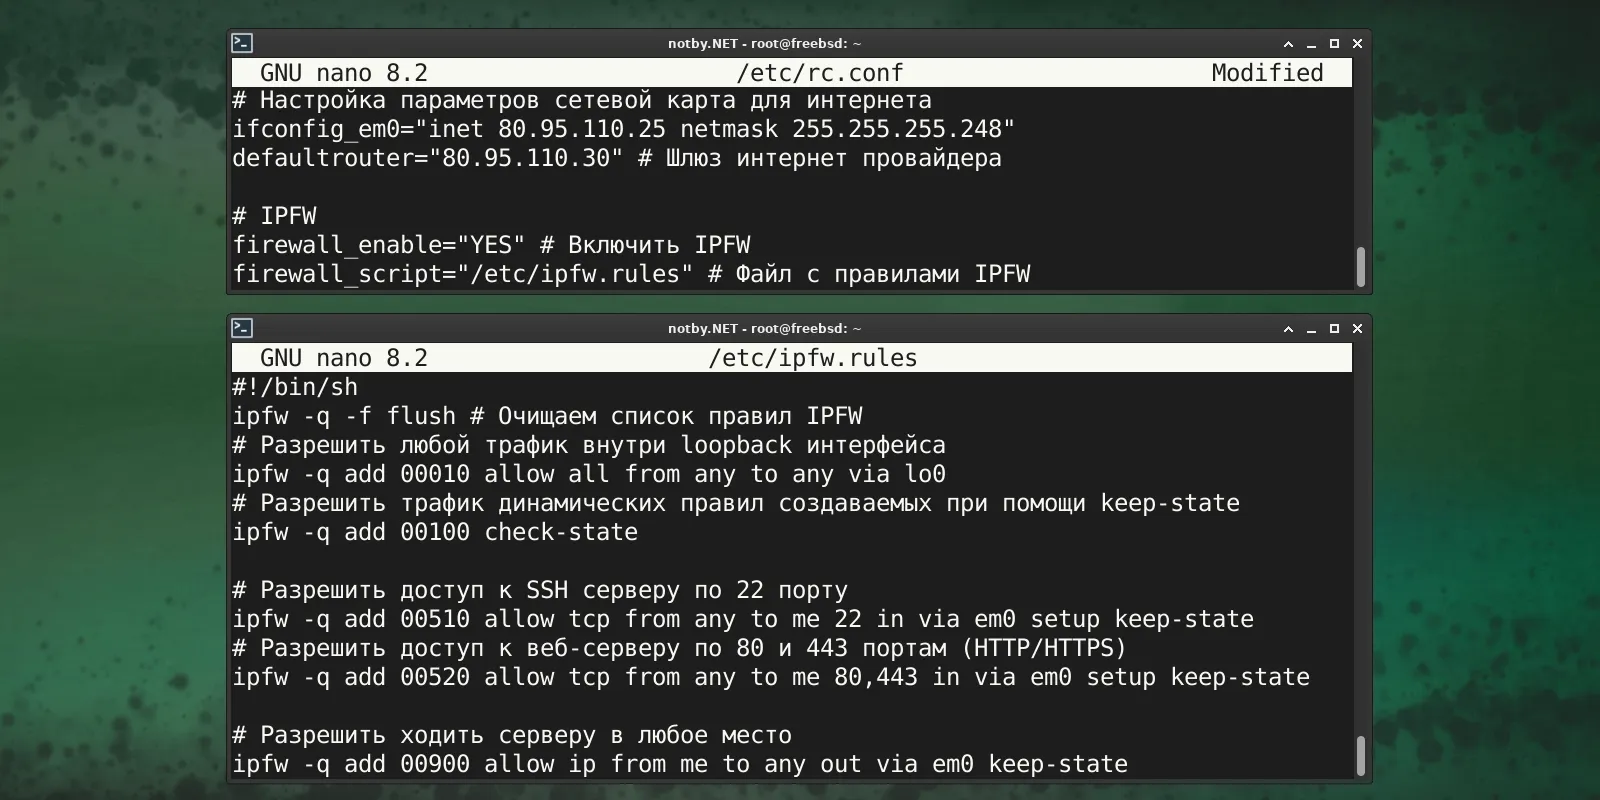
Сервер FreeBSD должен быть защищён от внешних сетевых атак, в качестве межсетевого экрана (firewall) будет использоватся IPFW. Файрвол IPFW уже встроен в операционную систему FreeBSD, и он позволяет фильтровать, перенаправлять, логировать входящий и исходящий трафик по протоколам, IP адресам и портам. В статье будет показана базовая настройка и конфигурация Firewall IPFW.