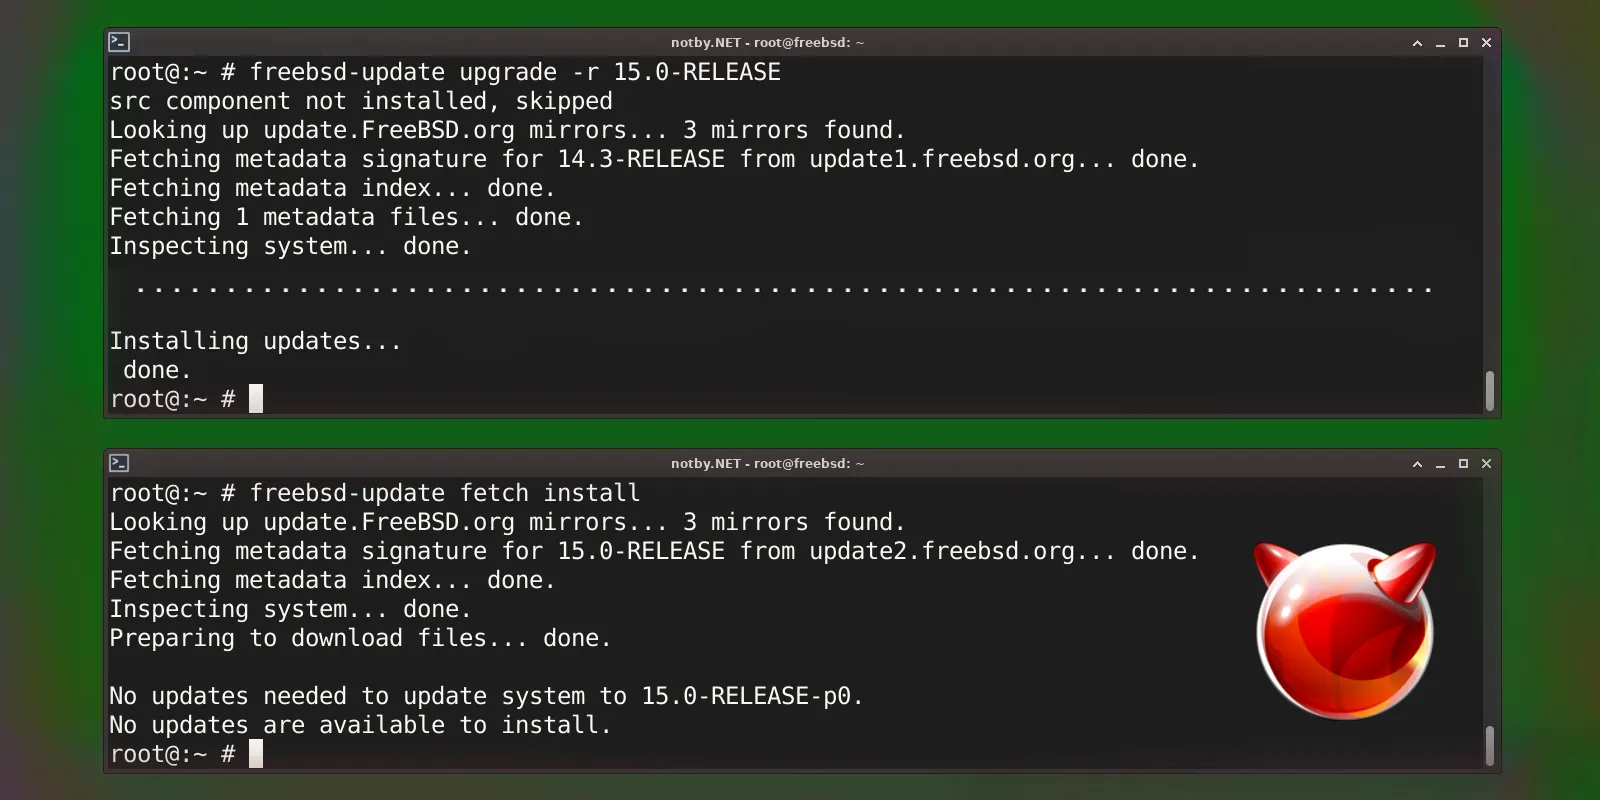
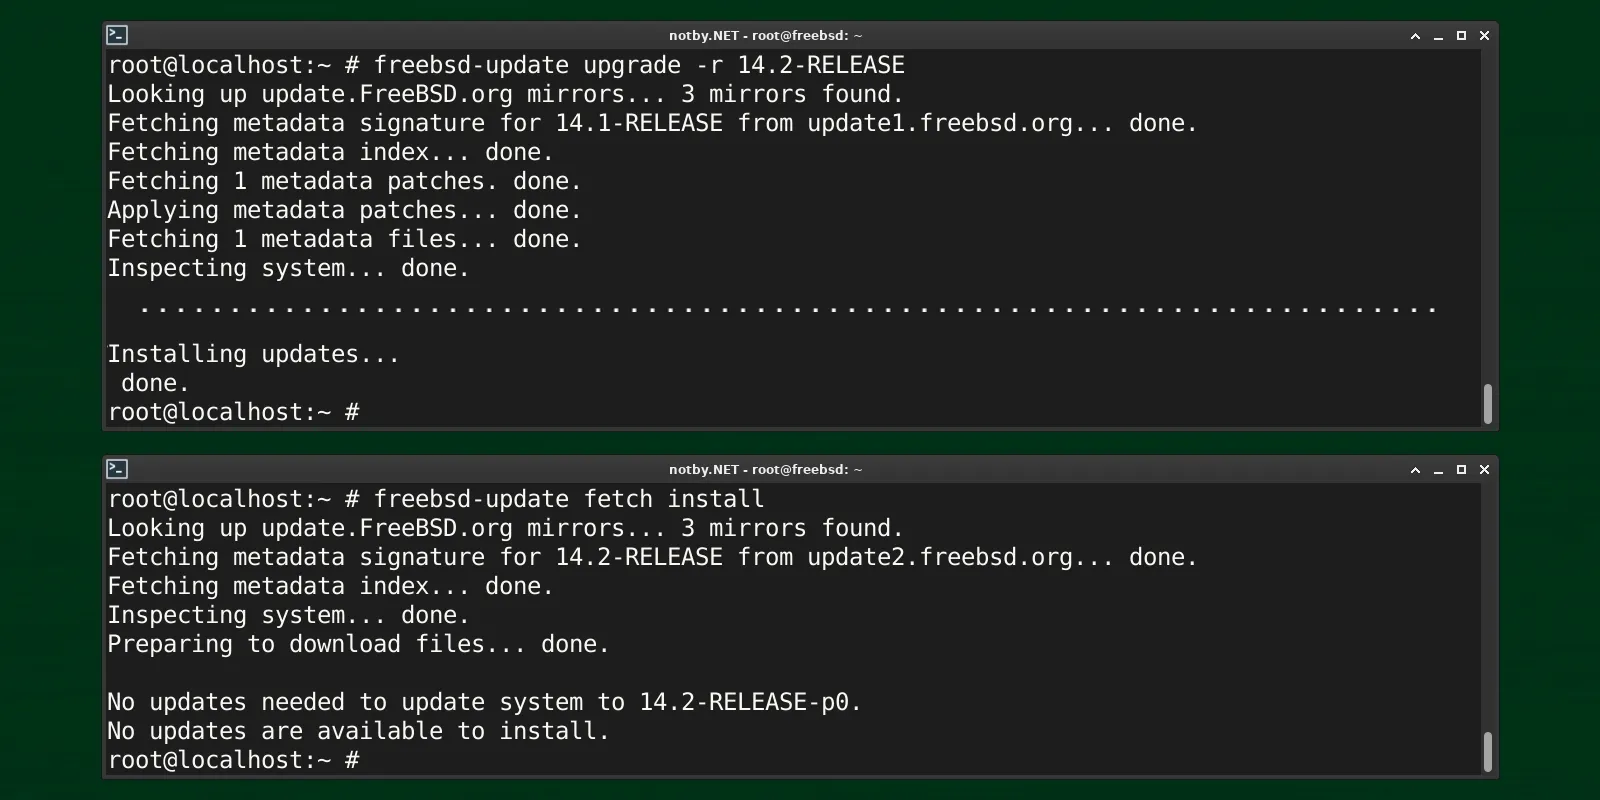
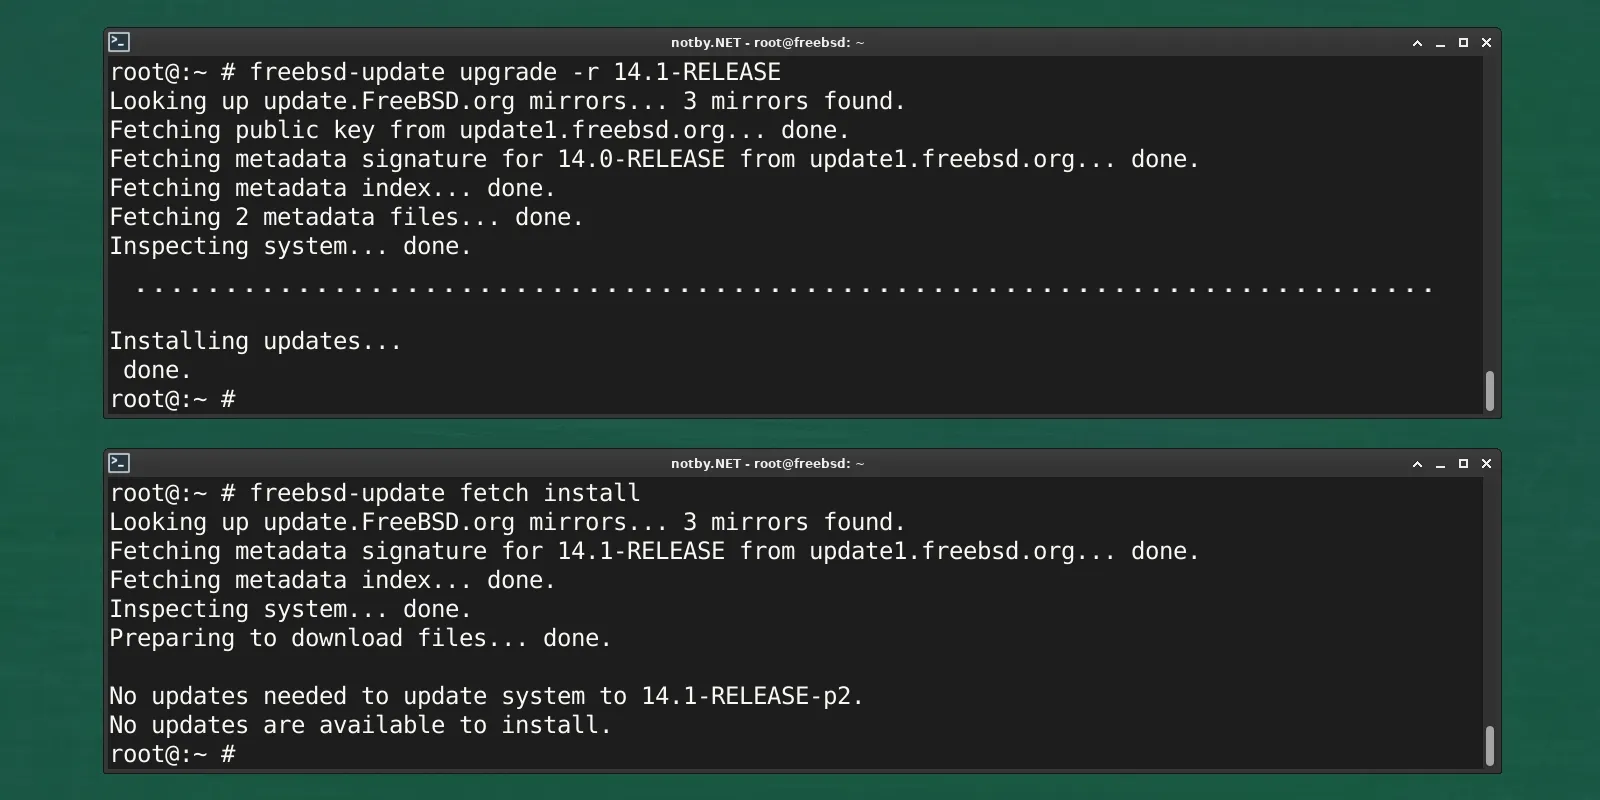
В декабре 2025 года вышла в релиз новая версии FreeBSD 15. На текущий момент у меня FreeBSD 14.3 и я не хочу затягивать с обновлением до последней версии. Обновление с FreeBSD 13.4 происходит аналогично. Приступаем к обновлению до версии FreeBSD 15.
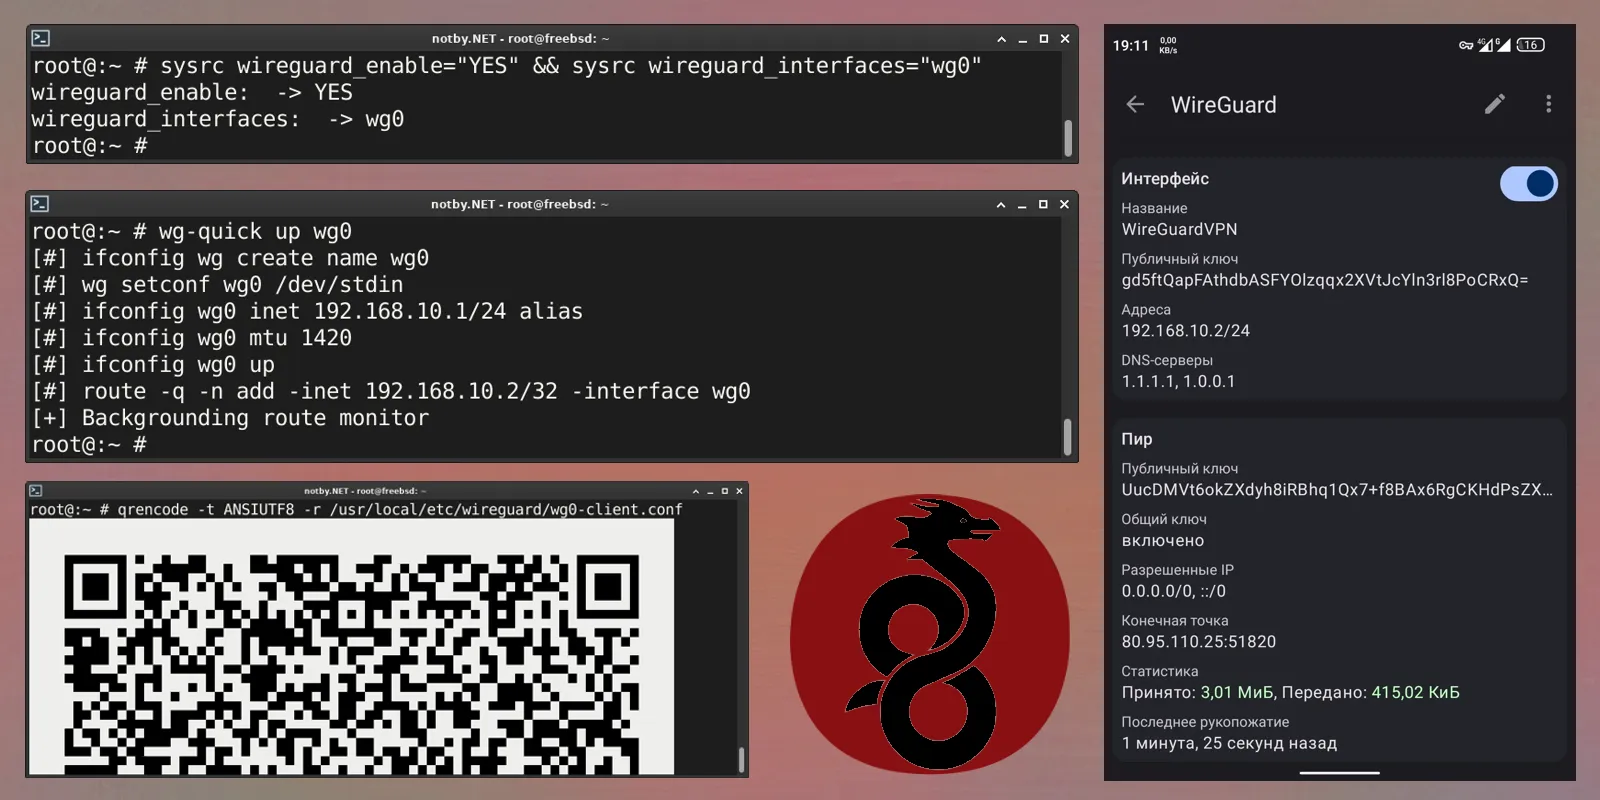
VPN надёжно шифрует трафик, оберегая данные в публичных Wi-Fi, при сомнительных провайдерах или когда хочется больше анонимности и безопасности в сети. Сервер для VPN может быть куплен у провайдера VDS или можно использовать домашний сервер с внешним IP адресом. В статье разберём WireGuard — лёгкий, шустрый, открытый и безопасный VPN-протокол.
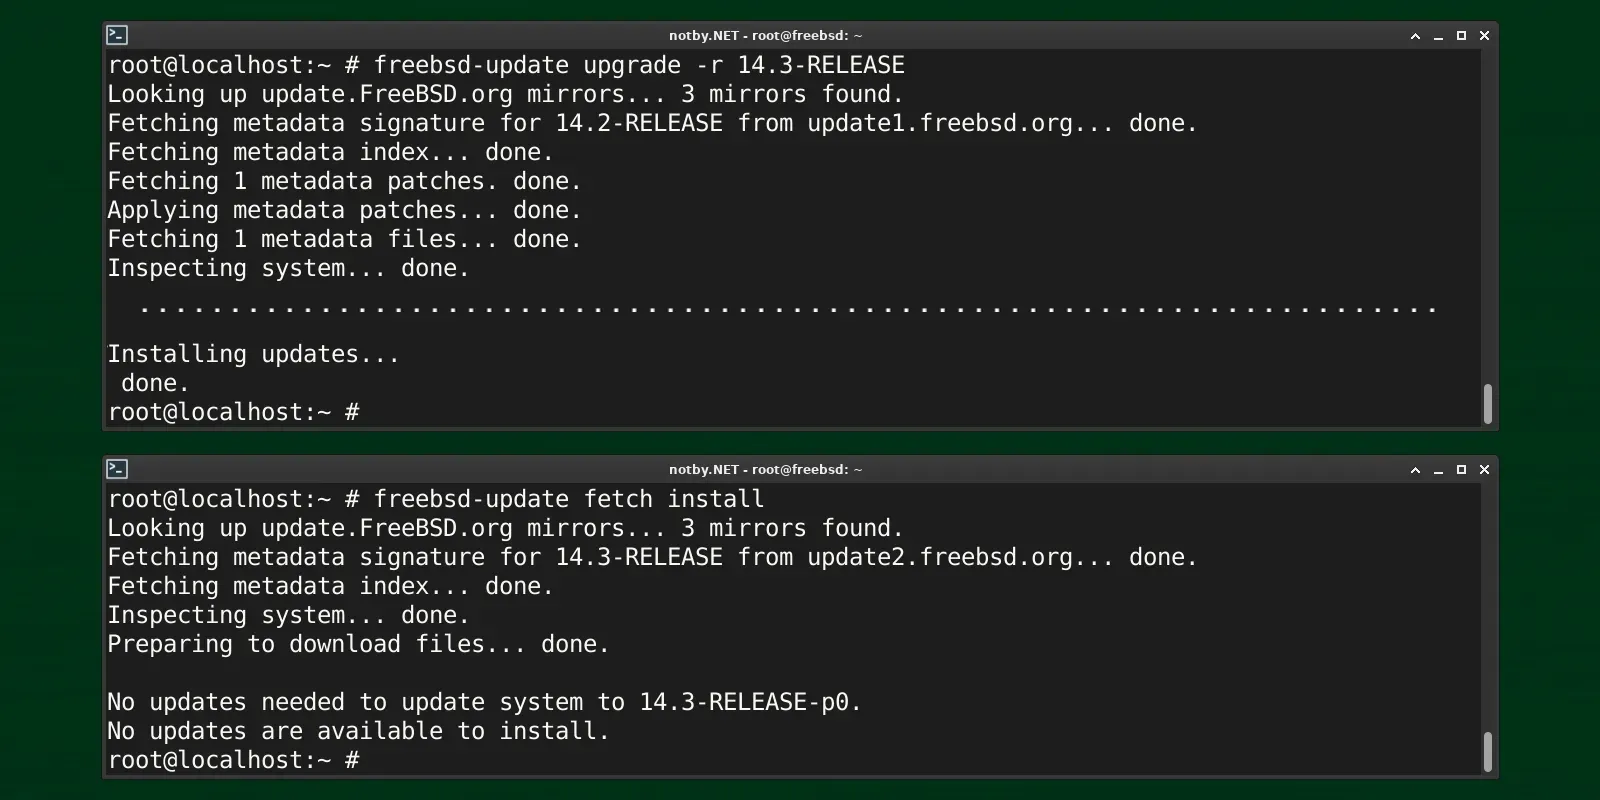
10 июня 2025 года вышла FreeBSD 14.3, и я решил обновиться с FreeBSD 14.2. Обновление в пределах одной ветки FreeBSD проходит проще и быстрее, поскольку нет необходимости переустанавливать приложения и сервисы. Начинаем процесс обновления до FreeBSD 14.3.
При работе бывает возникает необходимость находить текст внутри файлов, будь то для анализа логов, чтения конфигурационных файлов или поиска переменной внутри файлов сайта или приложения. В операционных системах Linux или FreeBSD для этой задачи доступно несколько утилит, одной из самых популярных среди них является утилита grep. Она предназначена для поиска текста внутри файлов на основе регулярных выражений или фильтрации вывода команд.
03 декабря 2024 года была выпущена FreeBSD 14.2 и я решил сразу обновится до нее с FreeBSD 14.1. Обновление внутри одной ветки FreeBSD происходит быстрее и проще, так как не нужно переустанавливать все приложения и сервисы. Приступаем к обновлению до версии FreeBSD 14.2.
Использовать собственный DNS сервер для локальной сети или своего VPN сервера в режиме переадресации запросов на публичный DNS сервер через защищенный протокол DoT (DNS-over-TLS) полезно и эффективно для кэширования запросов и сокращения их количества, блокировки рекламных доменов, повышения безопасности и защищенности пользователей внутри локальной сети и самого DNS сервера. Для всех этих задач идеально подойдет DNS сервер Unbound.
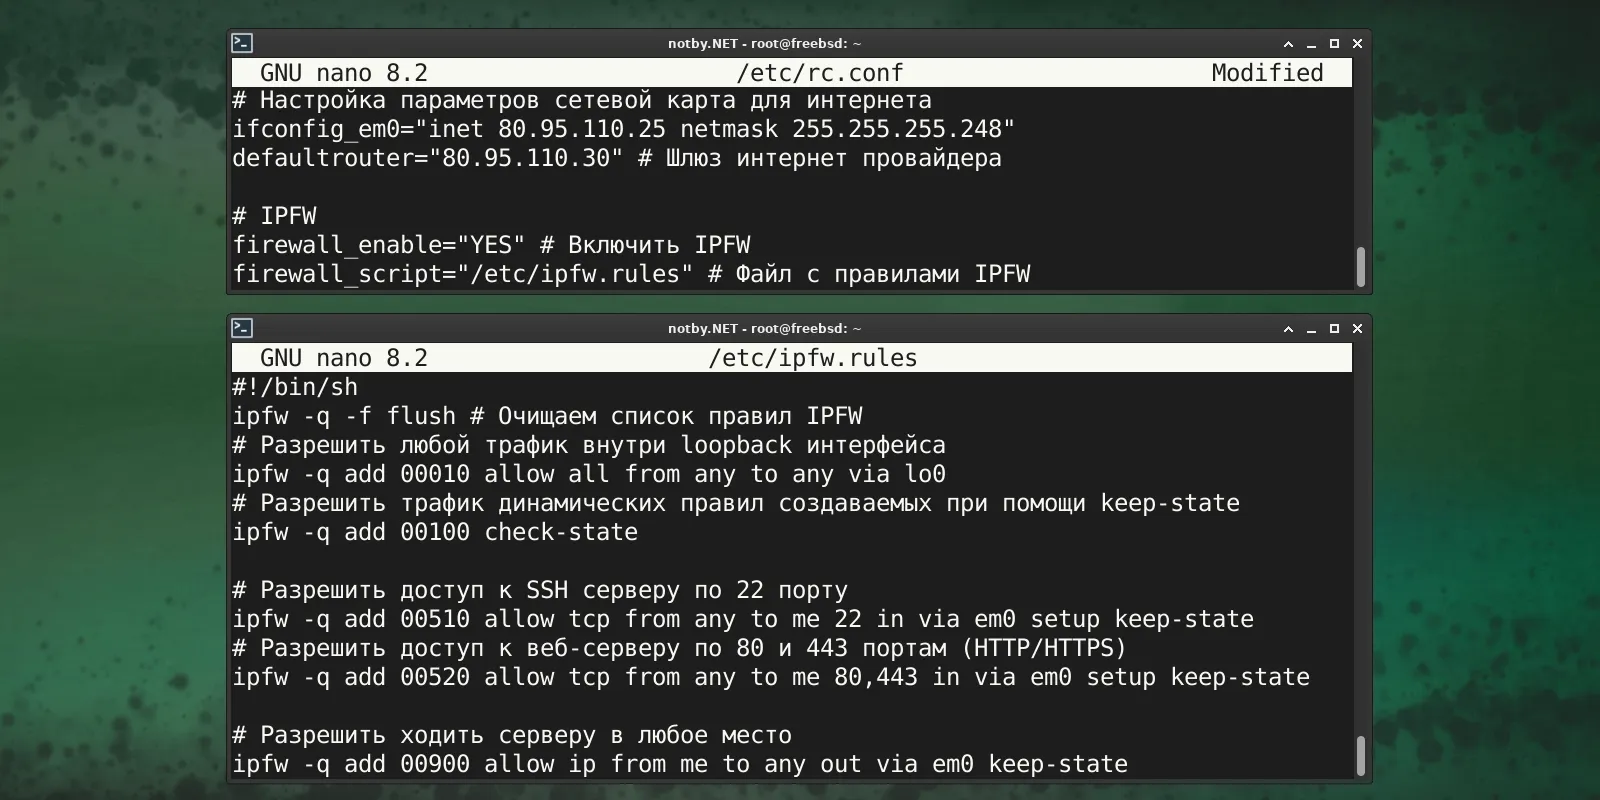
Сервер FreeBSD должен быть защищён от внешних сетевых атак, в качестве межсетевого экрана (firewall) будет использоватся IPFW. Файрвол IPFW уже встроен в операционную систему FreeBSD, и он позволяет фильтровать, перенаправлять, логировать входящий и исходящий трафик по протоколам, IP адресам и портам. В статье будет показана базовая настройка и конфигурация Firewall IPFW.
Протокол DHCP используется для автоматического получения параметров сетевого интерфейса. В качестве DHCP-сервера будет использоватся ISC-DHCP от некоммерческой организации Internet Systems Consortium, который себя зарекомендовал как надежный и безопасный. DHCP будет настроен для использования в локальной сети, для выдачи IP-адресов из пула адресов и статических IP-адреса от MAC-адресов.
На текущий момент у меня FreeBSD 14 и я решил обновится до FreeBSD 14.1, которая является последней версией на текущий момент. Обновление внутри одной ветки FreeBSD происходит быстрее и проще, так как не нужно переустанавливать все приложения и сервисы. Приступаем к обновлению до версии FreeBSD 14.1
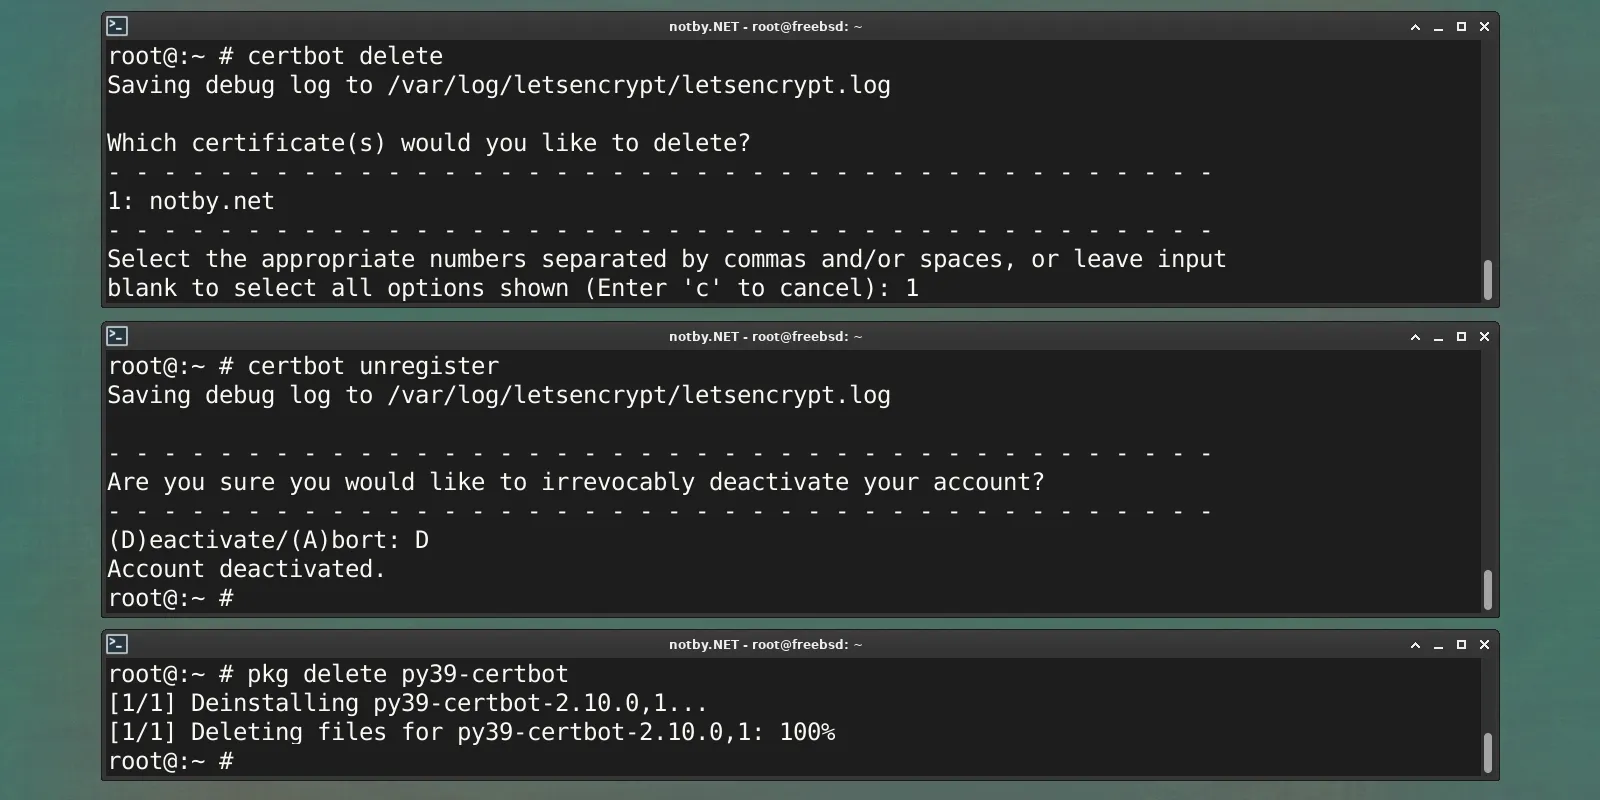
Когда сайт переносится на другой сервер или защищается CDN, то сертификат Let's Encrypt на текущем сервере больше не нужно перевыпускать. Необходимо удалить сайт из утилиты Certbot, чтобы она не получала сертификаты для неиспользованных сайтов при автоматическом обновлении. Если все сертификаты получаются из других мест, то можно полностью отключить аккаунт Let's Encrypt и удалить утилиту Certbot в FreeBSD.
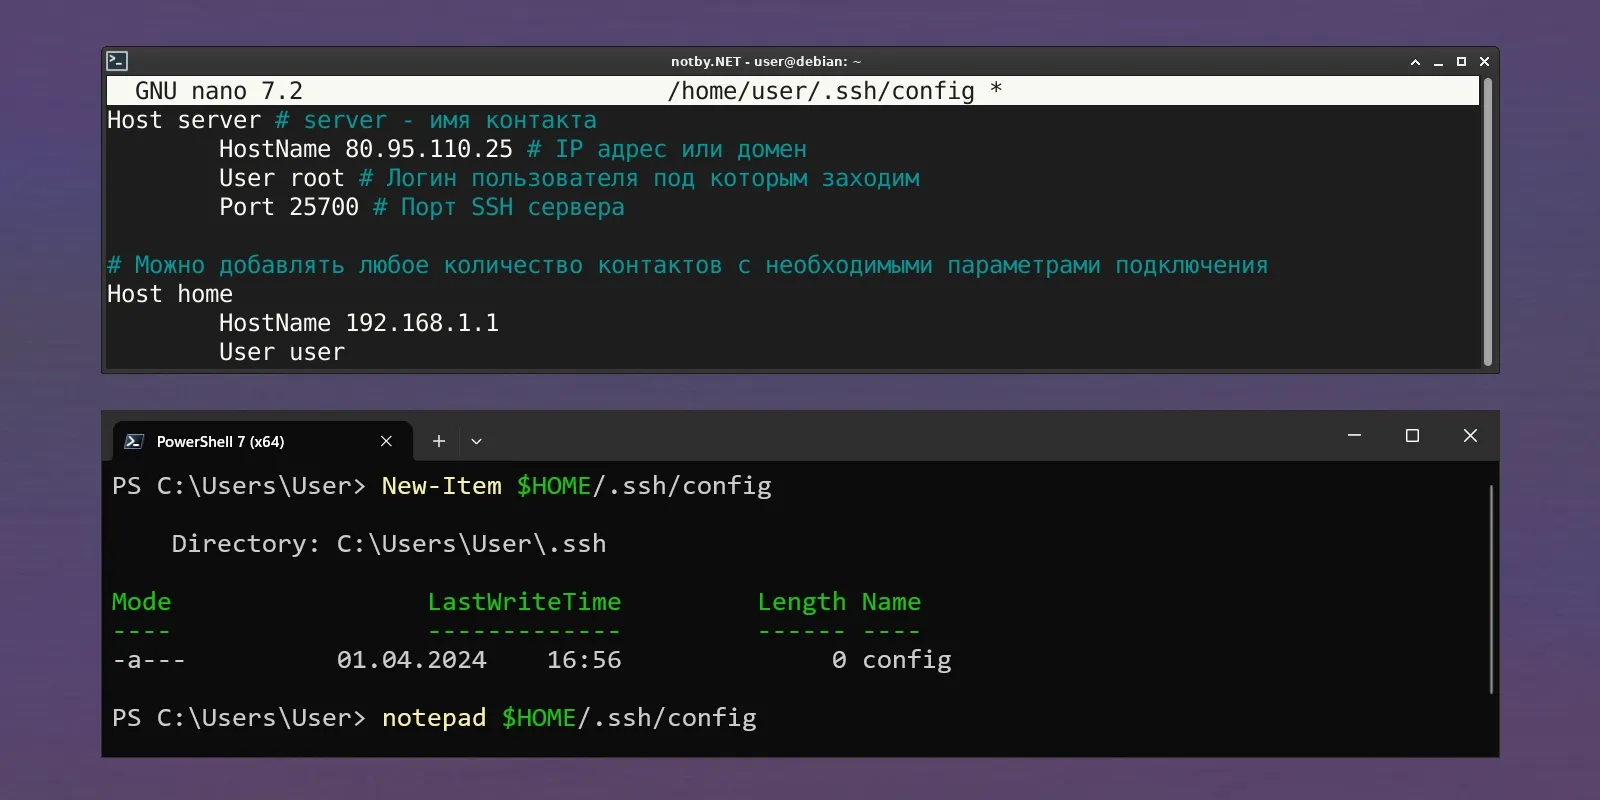
Для удобства подключения к SSH серверу можно добавить настройки подключения в адресную книгу (менеджер контактов) SSH клиента, чтобы каждый раз не вводить логин, адрес сервера, порт сервера. Вместо этого необходимо будет указать только имя контакта. OpenSSH клиент установлен по умолчанию в операционных системах Linux, FreeBSD, Windows 10/11.
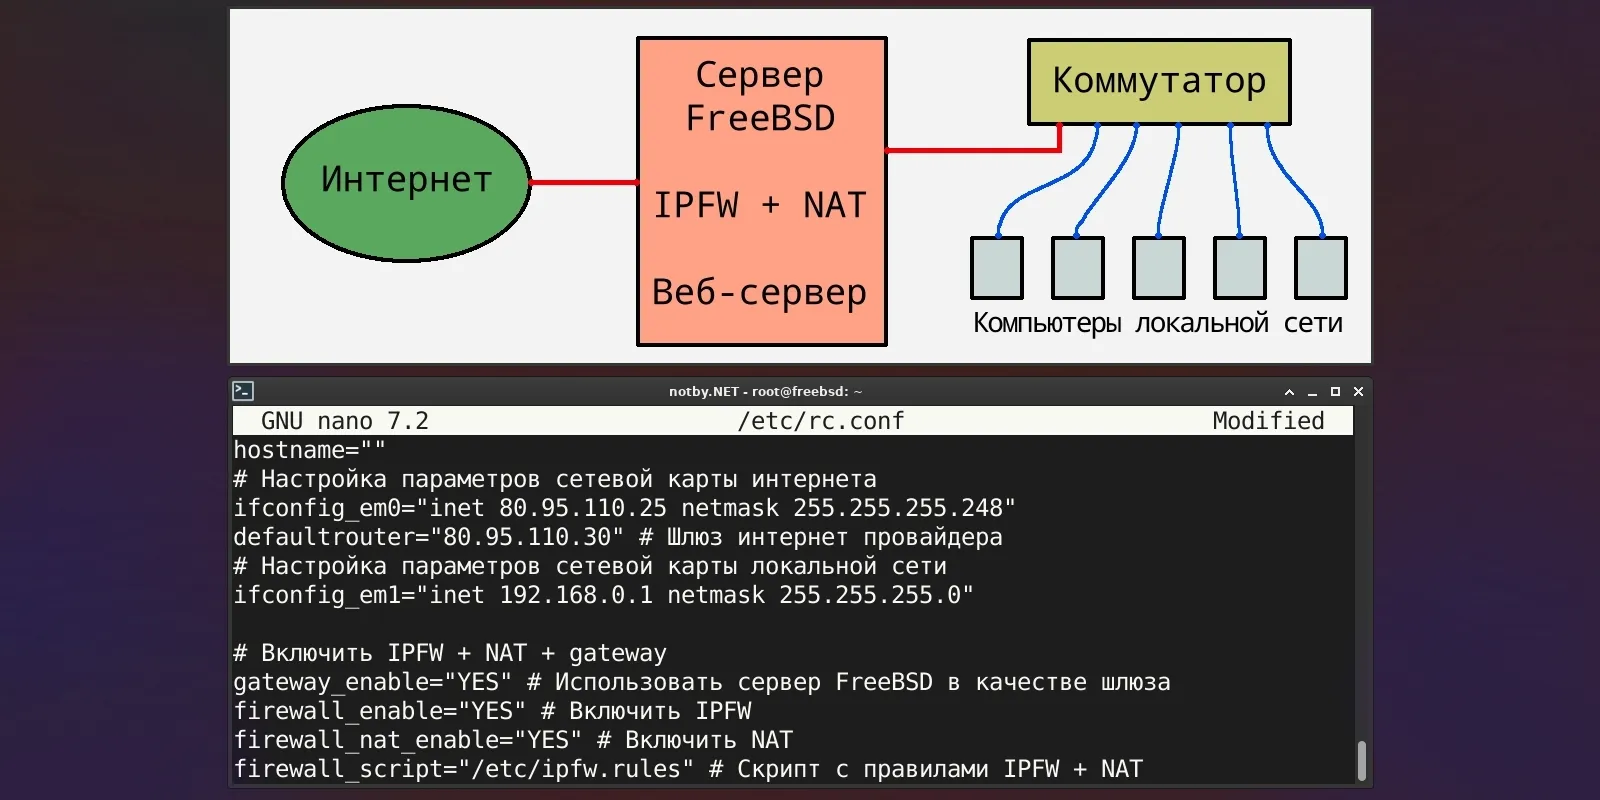
Сервер FreeBSD будет выступать в качестве маршрутизатор (роутера) локальной сети, для этого будет использоватся Firewall IPFW и модуль маршрутизации NAT. Необходимо настроить раздачу интернета во внутреннею сеть и открыть порты сервисов которые работают на сервере. Одна сетевая карта сервера смотрит в интернет, вторая в локальную сеть. На сервера FreeBSD работает веб-сервер.
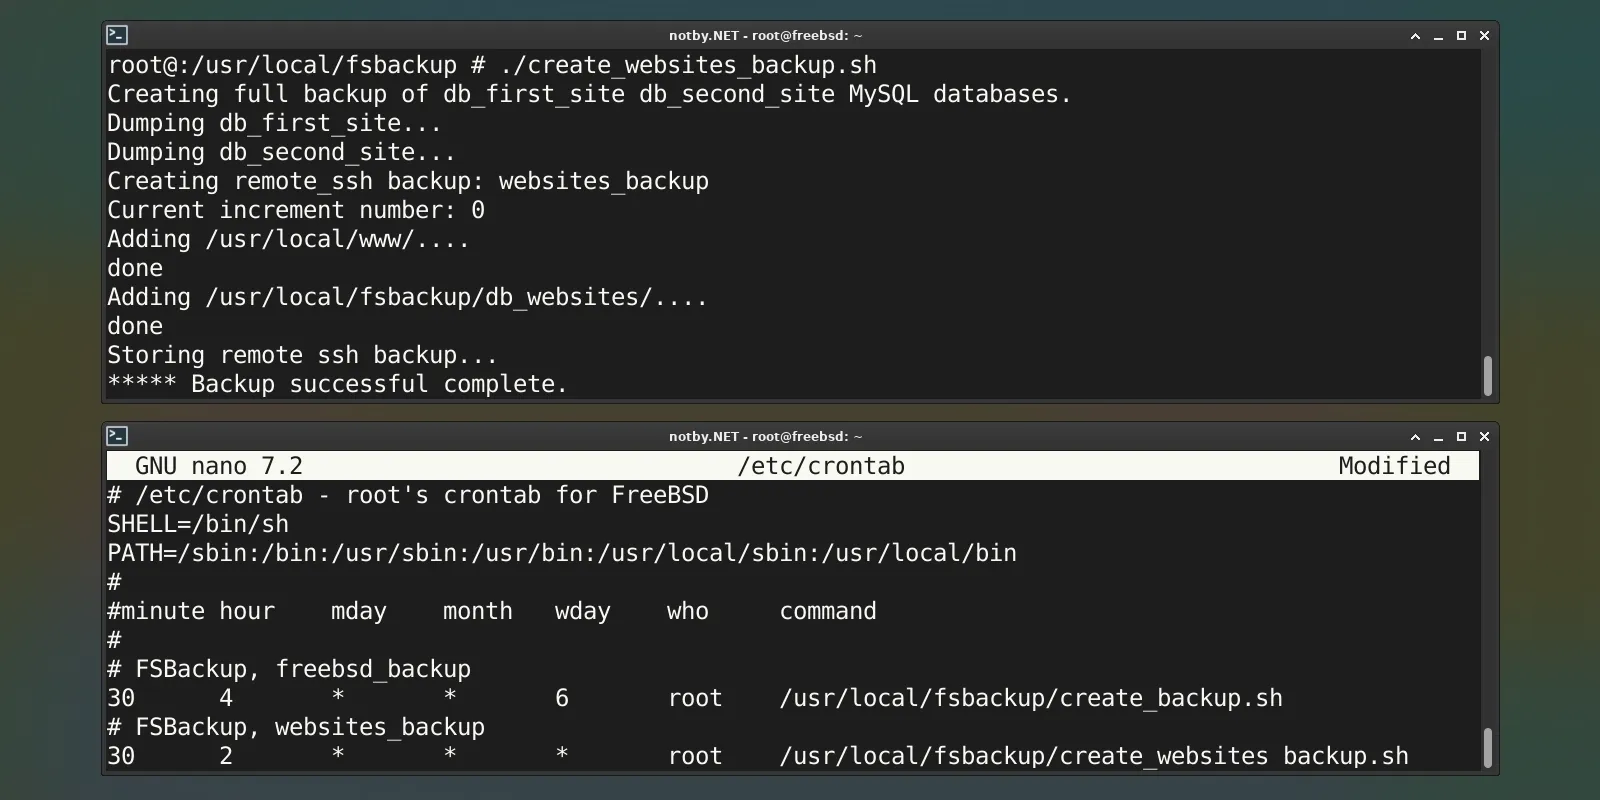
Файлы конфигурации и настроек приложений и операционной системы FreeBSD необходимо периодически резервировать. Файлы веб-сайтов и их базы данных также необходимо бэкапить (создавать резервные копии). Можно написать свой скрипт, но я решил использовать программу FSBackup. Утилита FSBackup имеет множество настроек и возможность загружать резервные копии на удаленный FTP или SSH сервер.
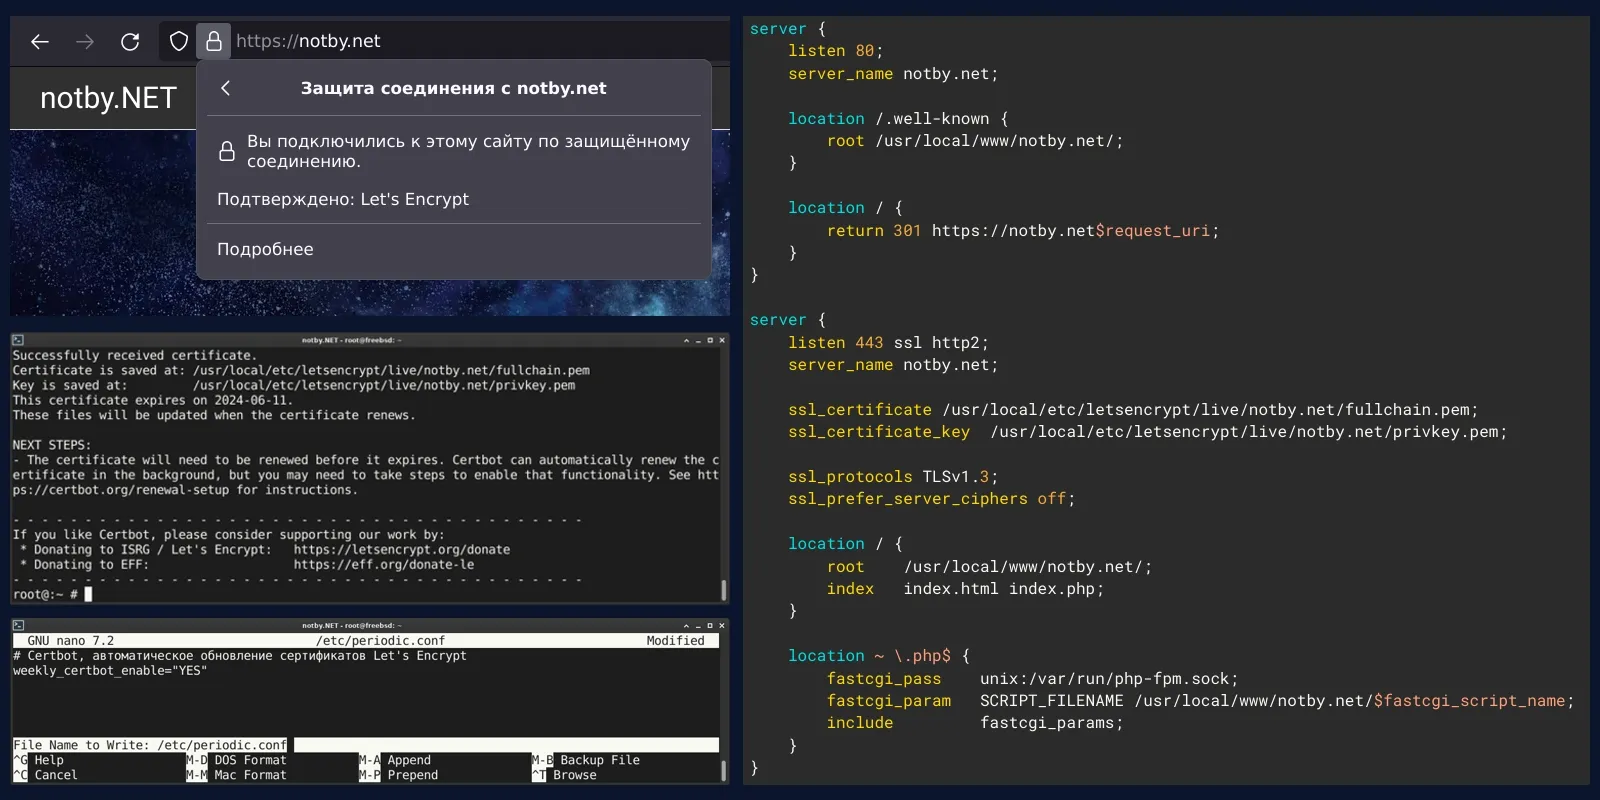
Сайт по незащищенному протоколу HTTP в 2024 года? Любой сайт должен работать через HTTPS, а для этого нужен сертификат которому доверяют веб-браузеры. Существует сервис Let's Encrypt который выдает бесплатно сертификаты для сайта сроком на 3 месяца, а после можно бесплатно их перевыпустить. Для управления и автоматического обновления сертификатов существует утилита Certbot. В статье будет рассмотрена работа Certbot в FreeBSD и настройка nginx для работы с HTTPS протоколом.
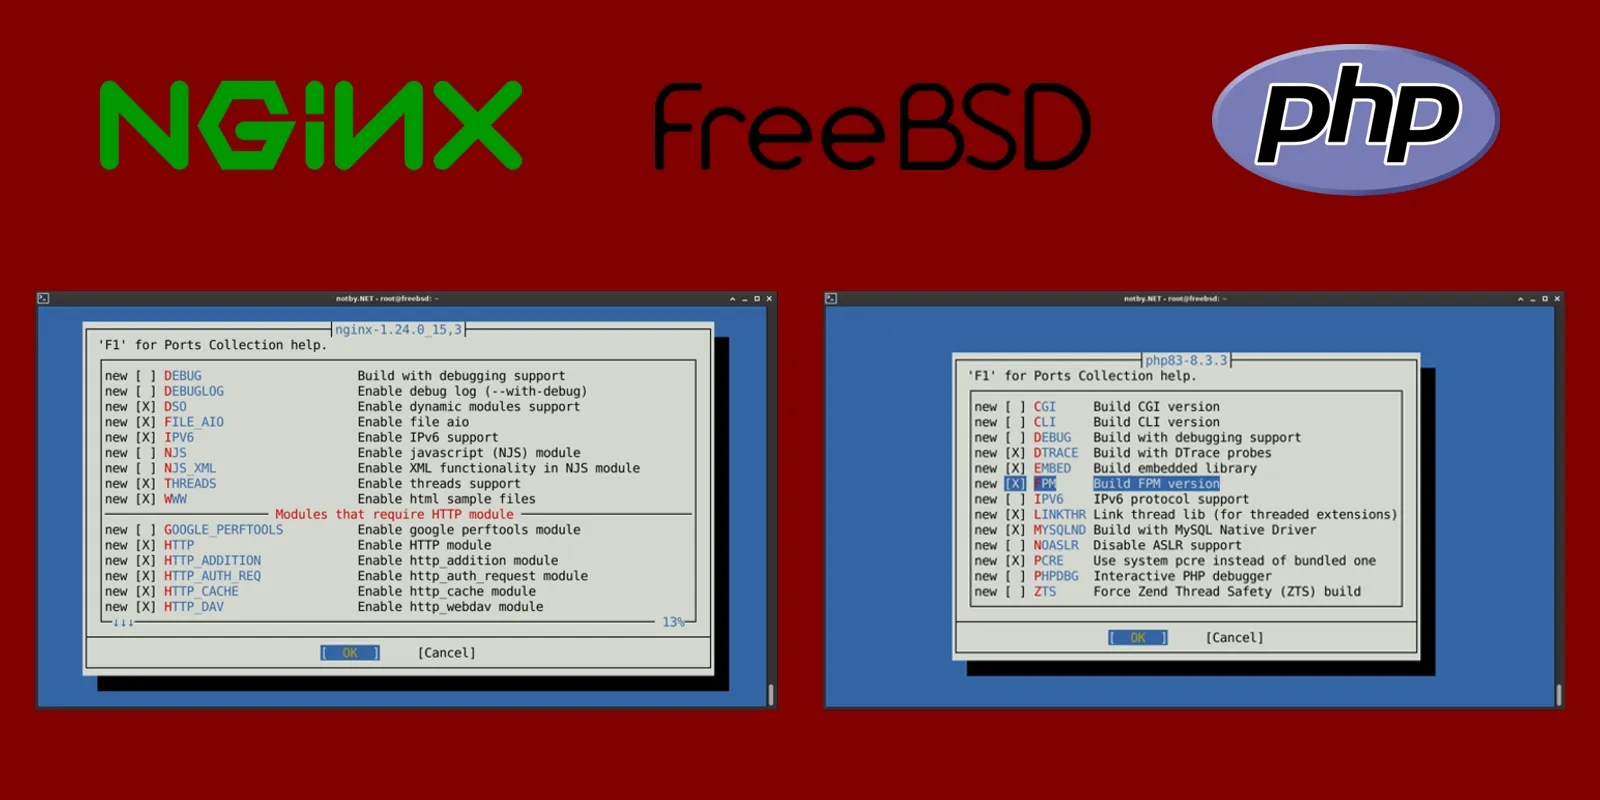
Nginx это отличный веб-сервер по производительности и безопасности. Для совместной работы nginx с PHP используется интерфейс PHP-FPM (FastCGI Process Manager). В статье будет показана варианты установки nginx и PHP в операционную систему FreeBSD 14, разобраны основные параметры конфигурационных файлов nginx.conf, php-fpm.conf и создание пула PHP-FPM.
Файловая система TMPFS создает временное хранилище в оперативной памяти сервера. Использовать TMPFS в FreeBSD полезно для продления жизни SSD накопителя, так как временные файлы будет хранится в оперативной памяти. Так же перенос операций записи на диск и чтение с диска в оперативную память бывает эффективно, если хостинг провайдер VDS ограничивает количество операций для диска.
Когда необходимо загрузить или скачать несколько файлов с удаленного сервера, не смысла настраивать SFTP и тем более поднимать FTP сервер. Для этих задач существует утилита SCP (secure copy), которая передает файл или каталог через SSH. Утилита похожа по синтаксису на cp.
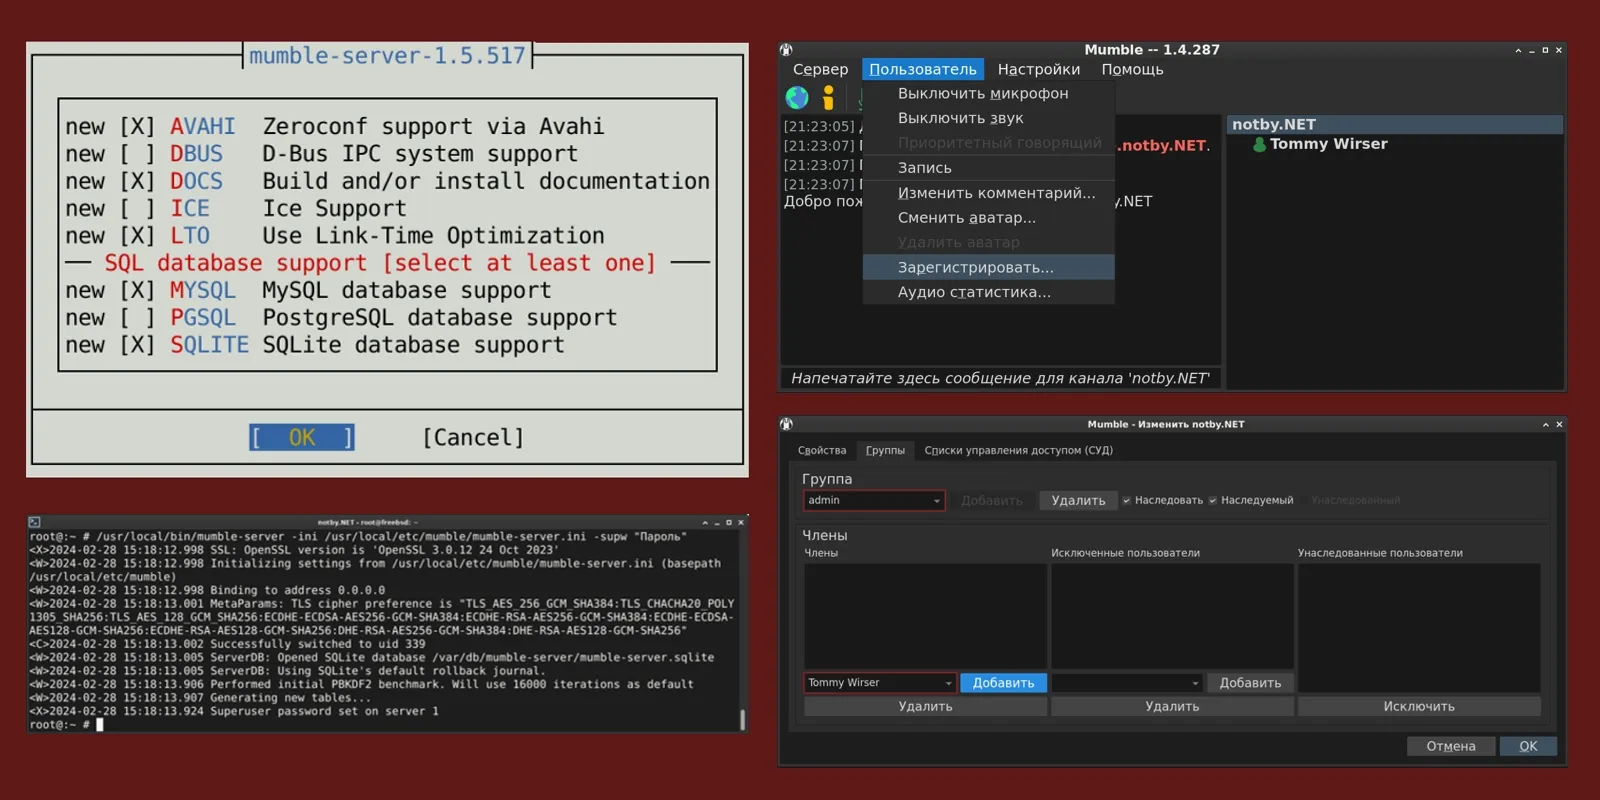
Для программы голосового общения Mumble необходим сервер. В недалеком прошлом сервер для Mumble назывался murmur, теперь он переименован и называется Mumble server. При общении через Mumble все данные шифруются и используется защищённое соединение. В статье показана установка Mumble сервера в FreeBSD 14 и конфигурация его для повышения безопасности и защищённости голосового общения.
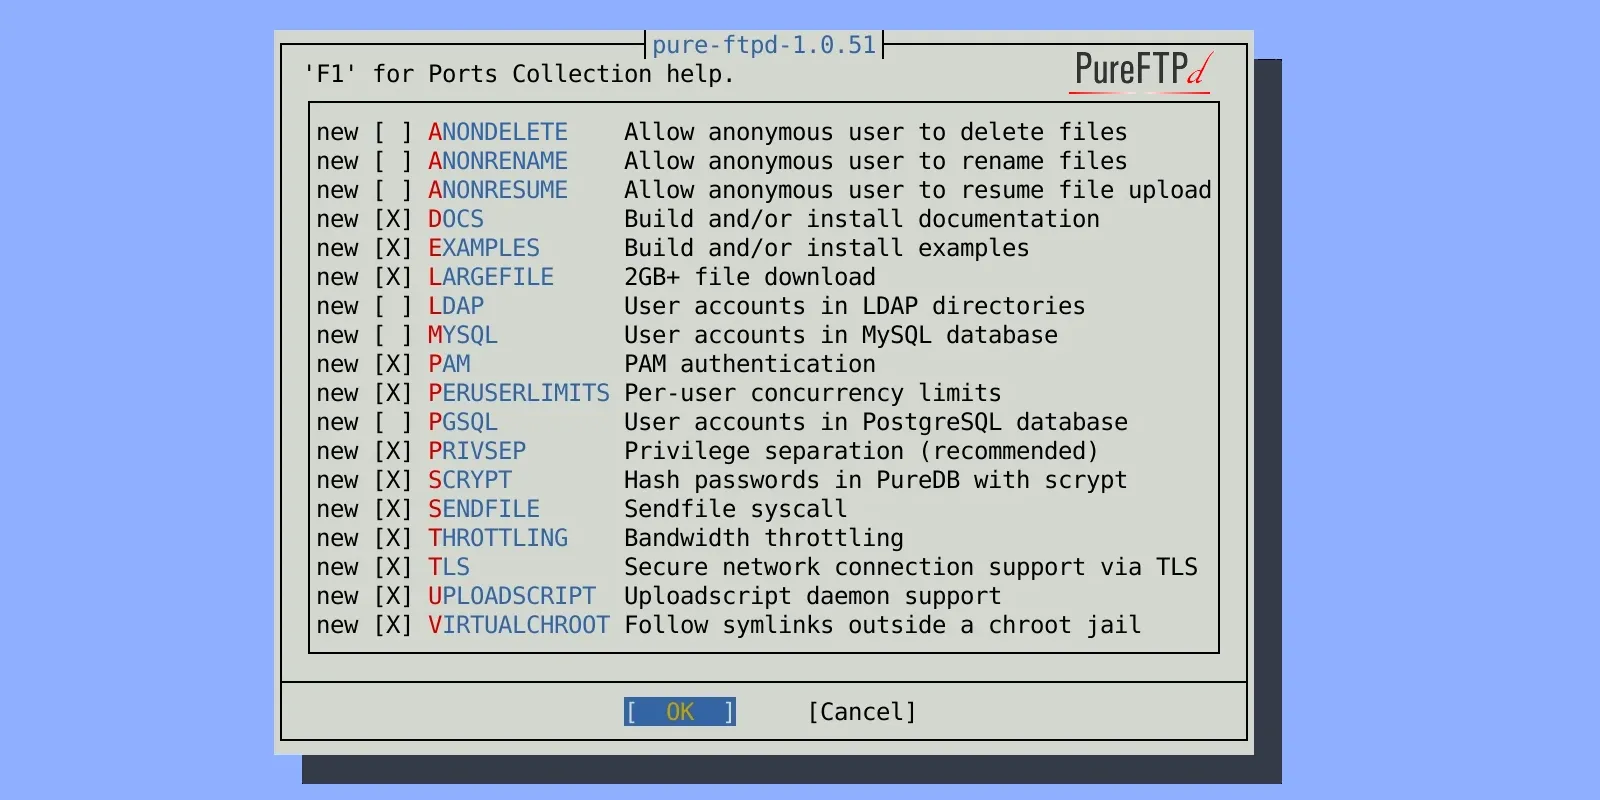
FTP сервер можно использовать когда необходимо кому-то выдать место куда он сможет загрузить файлы большого объема, использовать возможности загрузки файлов без авторизации из любого места интернета, загрузки файлов веб-сервера. Хотя для загрузки файлов веб-сервер рекомендую использовать SFTP. Использование в качестве FTP-сервера Pure-FTPd в FreeBSD удобно тем что можно создавать FTP пользователей во внутренней базе данный Pure-FTPd или использовать для этого SQL базы данных.
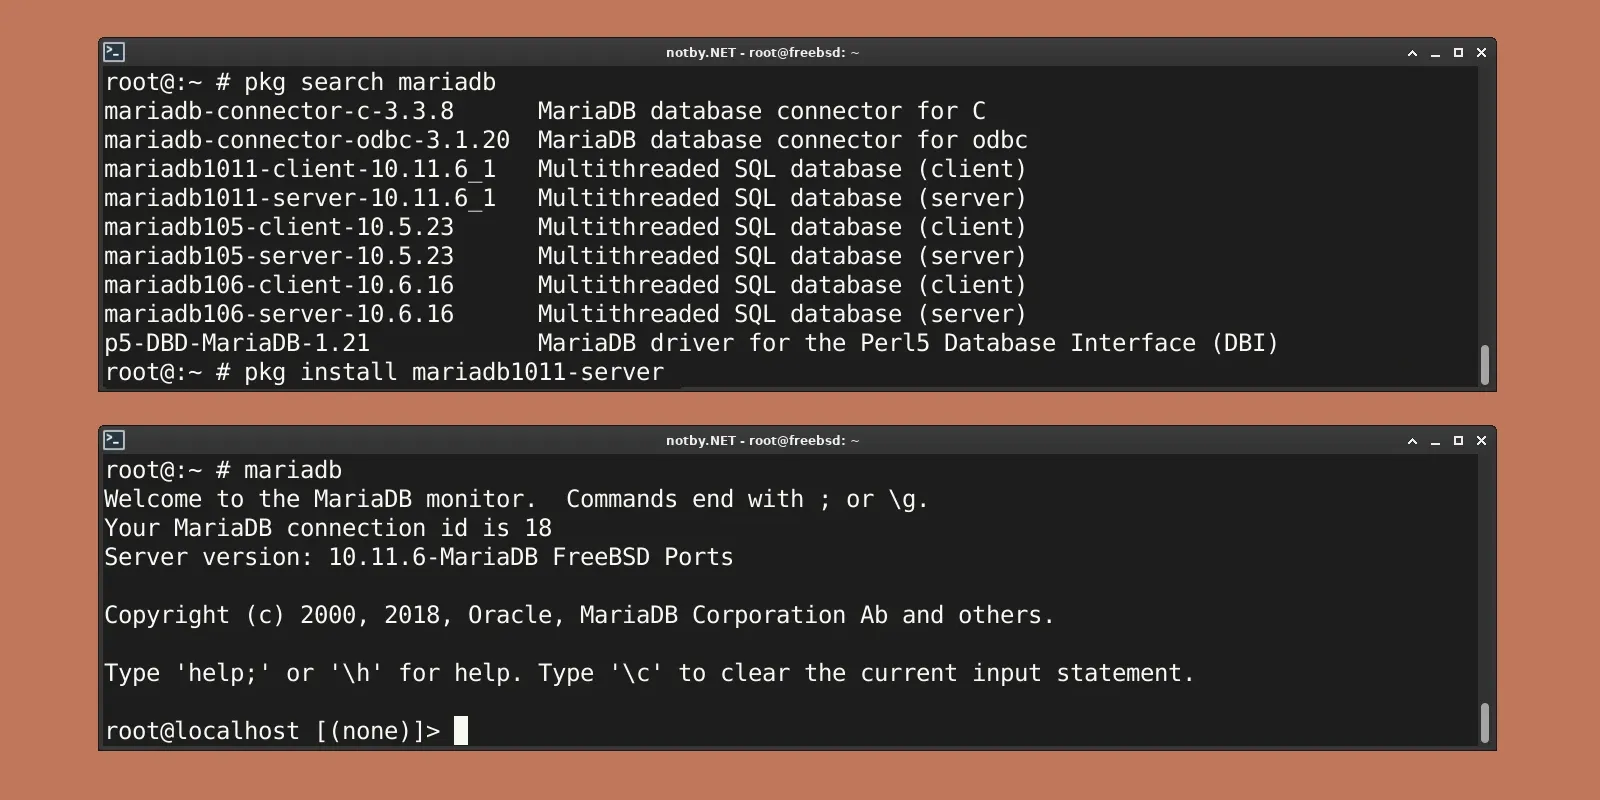
В качестве базы данных веб-сервера будет использоватся MariaDB последней стабильной версии. MariaDB это база данных которая отделилась от MySQL с сохранением совместимости по API, командам и библиотекам MySQL. Будет показан подробный процесс установки и начальной настройки сервера MariaDB. Установка MySQL 8 в FreeBSD 14 происходит примерно аналогично, поэтому отдельной статьи для MySQL не будет.